

MS、10月の月例更新プログラム7件を公開 - 20件の脆弱性を修正
日本マイクロソフトは、10月の月例セキュリティ更新プログラム7件を公開した。これらプログラムで、あわせて20件の脆弱性を修正している。
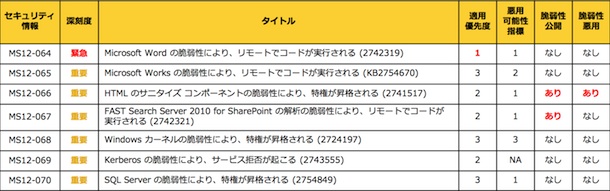
10月の月例セキュリティ更新プログラム一覧
深刻度が、4段階中もっとも高い「緊急」に設定されているプログラムは、Wordの脆弱性へ対応した「MS12-064」の1件のみ。RTFファイルの処理に存在する2件の脆弱性に対応した。リモートでコードが実行されるおそれがある。
脆弱性の悪用や公開は確認されていないが、今後攻撃が行われる可能性があるとして、同社では適用優先度を3段階中もっとも高い「1」にレーティングし、できるだけ早く適用するよう呼びかけている。
それ以外の6件のプログラムにおける深刻度は、いずれも「緊急」の次に高い「重要」。「MS12-066」は、「SharePoint Server」「InfoPath」「Lync」をはじめとするサーバ製品に存在する脆弱性に対応したプログラム。
「HTMLのサニタイズコンポーネント」に存在するクロスサイトスクリプティングの脆弱性「CVE-2012-2520」を修正した。すでに脆弱性は公開されており、限定的ながら悪用も確認されている。
また「MS12-068」では「Windowsカーネル」、「MS12-070」では「SQL Server」に存在する特権の昇格が発生する脆弱性を解消。さらに「Works 9」や「Kerberos」のほか、「Oracle Outside In」に起因する「FAST Search Server 2010 for SharePoint」の脆弱性へ対応した。
(Security NEXT - 2012/10/10 )
 ツイート
PR
関連記事
「Chrome 156」公開、脆弱性353件を修正 - 「クリティカル」6件
「Firefox 158.0.1」を公開 - 脆弱性や侵害された中間証明書に対処
「Claude Agent SDK」に引数注入の脆弱性 - 修正版を公開
「Roundcube Webmail」にセキュリティ更新 - 複数の脆弱性を解消
ウェブサーバ「nginx」に複数脆弱性 - 3件が「クリティカル」との評価も
Progress製データ連携ツール向けAIエージェント定義ファイルに脆弱性
「Node.js」のセキュリティアップデート - 10月21日以降に公開予定
「Fortinet」「BeyondTrust」の脆弱性悪用に注意喚起 - 米当局
「XenServer」「Citrix UniconOS」など3製品に脆弱性 - 修正版を公開
Adobe、アドバイザリ11件を公開 - 深刻な脆弱性にも対処


