

NTTデータ先端技術、Firefoxの脆弱性に関する検証レポートを公開
NTTデータ先端技術セキュリティ事業部(旧NTTデータ・セキュリティ)は、5月に判明した「Firefox」のメモリ破壊に関する脆弱性「CVE-2011-0073」の検証レポートを公開した。
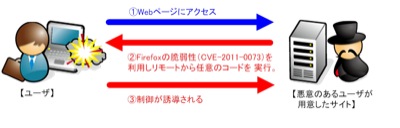
NTTデータ先端技術が実施した検証
同脆弱性は、「Firefox」において削除されたオブジェクトを誤って処理する不具合。細工されたウェブページを閲覧するとメモリ破壊が発生し、リモートでコードを実行される可能性がある。同社が実施した検証においてもシステムの制御の奪取に成功したという。
影響を受けるのは、「Firefox 3.6.17」や「Firefox 3.5.19」「SeaMonkey 2.0.14」の以前のバージョン。
(Security NEXT - 2011/07/14 )
 ツイート
関連リンク
PR
関連記事
セキュリティリリース「WordPress 7.1.1」が公開 - 脆弱性を解消
Ciscoのファイアウォール製品に多数の脆弱性 - 一部で悪用も
DB管理ツール「pgAdmin 4」に複数の脆弱性 - 修正版が公開
「pgAdmin 4」に深刻な脆弱性 - 前回修正の不備も
Mozilla、「Firefox 156」をリリース - 脆弱性73件に対応
隔離実行環境「Docker Sandboxes」に複数脆弱性 - 修正版を提供
「IBM Guardium Data Security Center」に脆弱性 - 早急に更新を
「Cisco ISE」に42件の脆弱性 - 複数の深刻な脆弱性、一部で悪用確認
米当局、「Acronis」「Cisco ISE」など脆弱性3件の悪用を警告
「BIND 9」に緊急脆弱性 - 1パケットでDoS攻撃が可能


