

USBオーディオ製品のフラッシュメモリにウイルスが混入 - クリエイティブメディア
クリエイティブメディアは、10月より出荷しているUSBオーディオ製品「Sound Blaster X-Fi Go!」のフラッシュメモリにウイルスが混入したと発表した。
特定の工場で製造された一部ロット約3380台の内蔵フラッシュメモリに、ワーム「WORM_RJUMP.AI」とトロイの木馬「TROJ_CORELINK.D」が混入したという。
影響を受ける製品のシリアルナンバーは、「YDSB1100930000001」から「YDSB1100947001000」までの一部。同社では、製品の出荷を停止し、混入した可能性があるロットについて店舗などから回収を行っている。
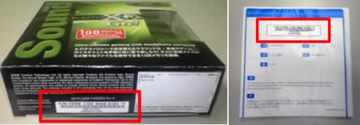
シリアルナンバーは、パッケージやクイックスタートガイドより確認できる。

(Security NEXT - 2009/12/08 )
 ツイート
PR
関連記事
フィッシング被害で個人情報流出の可能性 - 八十二長野銀
通信販売サイトで個人情報が流出 - 靖国神社
2026年3Qのソフト製品の脆弱性届出 - スマホアプリが最多
過去利用した委託先メルマガシステムが侵害 - JP労組
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Check Point製品に脆弱性 - 「PHP2Shell」連鎖での悪用も
「Apache Airflow」の分散処理機能に脆弱性 - 修正版が公開
米当局、悪用確認の脆弱性2件に注意喚起


