

エフセキュア法人向け製品のパッチ管理機能に脆弱性
F-Secureが提供する法人向けエンドポイント製品のパッチマネジメント機能に脆弱性が存在することがわかった。同社は脆弱性の影響について限定的であるとし、修正パッチが提供されるまで、リスクを評価した上で同機能の利用を判断するよう求めている。
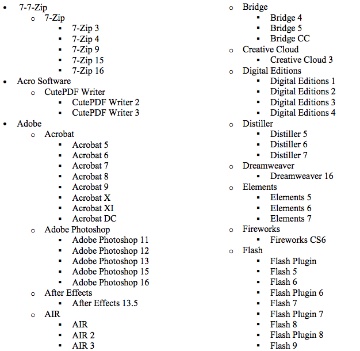
パッチ対象ソフトの一部(画像:F-Secure)
同社の複数製品に搭載されている「ソフトウェアアップデータ」機能において、ダウンロードするデータを不正なデータへ置き換えられるおそれがある脆弱性「CVE-2017-6466」が明らかとなったもの。セキュリティ研究者が情報を公開した。
「ソフトウェアアップデータ」は、端末内で利用するサードパーティ製ソフトにおける脆弱性を検出し、ポリシーに応じてパッチをダウンロード、適用できる機能。
同機能においてサードパーティよりHTTP経由で配布されるパッチを扱った場合、署名の確認は行うものの、ダウンロードしたデータに対し、ハッシュ値の比較など正規のデータであるか確認しておらず、マンインザミドル(MITM)攻撃によりデータを置き換えることで、リモートでコードの実行が可能となる。
今回の脆弱性を公表したセキュリティ研究者は、署名があるパッチのみ許可した場合も、署名の有無を確認しているに過ぎず、署名者などは確認していないことから、プログラムを置き換えることも可能であると危険性を指摘している。

(Security NEXT - 2017/03/23 )
 ツイート
関連リンク
PR
関連記事
「GitLab」にセキュリティ更新 - 「クリティカル」脆弱性を修正
「Adobe ColdFusion」に深刻な脆弱性 - 早急に更新を
Dellのシンクライアント向けOSに複数の深刻な脆弱性
ホスティング管理ツール「cPanel」に深刻なSQLi脆弱性
米CISA、MikroTik「RouterOS」の脆弱性悪用で注意喚起
「Citrix Workspace app for Windows」に2件の脆弱性
Cisco、9月16日にセキュリティアドバイザリを公開予定
Check PointのVPN機能に深刻なRCE脆弱性 - ライブパッチや更新を提供
「Adobe Acrobat/Reader」にセキュリティ更新 - 脆弱性32件を解消
「FortiOS」や「NetScaler」など脆弱性4件の悪用を警告 - 米当局


