

「Adobe Flash Player」に深刻な脆弱性 - 72時間以内に更新を
Adobe Systemsは、深刻な脆弱性に対応した「Adobe Flash Player」のセキュリティアップデートを公開した。
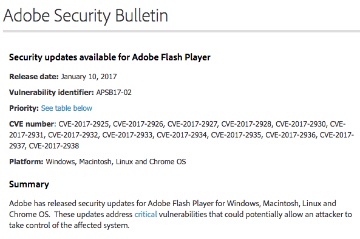
13件の脆弱性が修正された「Adobe Flash Player」のアップデート
今回のアップデートは、メモリ破壊やバッファオーバーフロー、解放したメモリへアクセスする「use after free」、セキュリティ機能のバイパスなど、CVEベースで脆弱性13件に対応した。
脆弱性が悪用された場合、システムの制御を奪われるおそれがある。同社は「Windows」「Mac OS X」「Linux」およびブラウザ同梱版向けに最新版となる「同24.0.0.194」を提供する。
「Windows」「Mac OS X」およびブラウザ同梱版については、適用優先度を3段階中もっとも高い「1」にレーティングしており、72時間以内を目安にアップデートするよう推奨。「Linux」については、適用優先度を任意のタイミングでアップデートを求める「3」とした。
今回同社が修正した脆弱性は以下のとおり。
CVE-2017-2925
CVE-2017-2926
CVE-2017-2927
CVE-2017-2928
CVE-2017-2930
CVE-2017-2931
CVE-2017-2932
CVE-2017-2933
CVE-2017-2934
CVE-2017-2935
CVE-2017-2936
CVE-2017-2937
CVE-2017-2938
(Security NEXT - 2017/01/11 )
 ツイート
関連リンク
PR
関連記事
「GitLab」にセキュリティ更新 - 「クリティカル」脆弱性を修正
「Adobe ColdFusion」に深刻な脆弱性 - 早急に更新を
Dellのシンクライアント向けOSに複数の深刻な脆弱性
ホスティング管理ツール「cPanel」に深刻なSQLi脆弱性
米CISA、MikroTik「RouterOS」の脆弱性悪用で注意喚起
「Citrix Workspace app for Windows」に2件の脆弱性
Cisco、9月16日にセキュリティアドバイザリを公開予定
Check PointのVPN機能に深刻なRCE脆弱性 - ライブパッチや更新を提供
「Adobe Acrobat/Reader」にセキュリティ更新 - 脆弱性32件を解消
「FortiOS」や「NetScaler」など脆弱性4件の悪用を警告 - 米当局


