

Citrix製品にあわせて11件の脆弱性 - アップデートが公開
Citrix Systemsの複数製品に11件の脆弱性が明らかとなった。アップデートがリリースされている。2019年末に深刻な脆弱性が明らかとなっているが、同脆弱性との関連については否定している。
「Citrix ADC(旧NetScaler ADC)」「Citrix Gateway(旧NetScaler Gateway)」「Citrix SD-WAN WANOP」にあわせて11件の脆弱性が明らかとなったもの。製品によって影響は異なるが、コードインジェクションをはじめ、権限の昇格、情報漏洩、認証のバイパス、クロスサイトスクリプティング(XSS)など含まれる。
いずれも悪用は確認されていないという。2019年末に明らかとなり、悪用された「CVE-2019-19781」との技術的な関連性についても否定している。
今回明らかとなった5件については認証なくリモートより悪用が可能とされている一方、VPNクライアントとして構成済みであれば悪用できるサービス拒否の脆弱性以外は、管理インタフェースへアクセスできるといった条件を満たす必要がある。
同社は、脆弱性の悪用に一定の条件が必要となることでリスクが低減されていると強調する一方、提供を開始した修正パッチについて早急に適用することを強く推奨している。
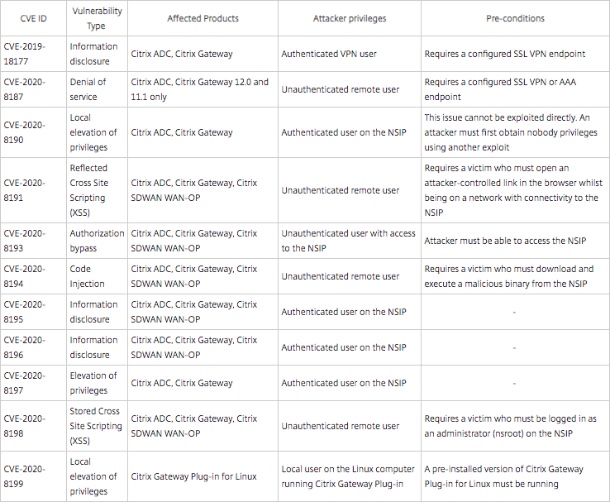
修正が行われた脆弱性の一覧(表:Citrix)
(Security NEXT - 2020/07/09 )
 ツイート
関連リンク
PR
関連記事
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース
「iOS」にアップデート - Bluetoothやグループチャットの脆弱性を修正
「NetScaler ADC/Gateway」に複数の「クリティカル」脆弱性
「GitLab」がアップデート - 「クリティカル」脆弱性に対応
「Git」に複数の脆弱性 - アップデートをリリース
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
Synology製NAS向けOS「DSM」に脆弱性 - 「クリティカル」も
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Adobe、9製品で脆弱性を修正 - 21件が「クリティカル」
「MongoDB Server」にRCE脆弱性 - 修正版を公開


