

「ColdFusion」に深刻な脆弱性、定例外でアップデート - 悪用は未確認
Adobe Systemsは、「ColdFusion」における複数の深刻な脆弱性へ対処したアップデートを定例外で公開した。悪用は確認されていないという。
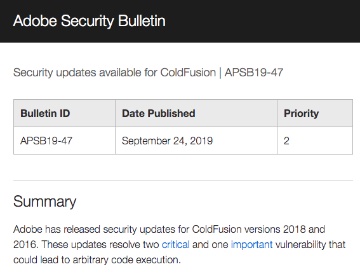
セキュリティアドバイザリを公開したAdobe
今回公開したのは、「同2018」「同2016」における3件の脆弱性を修正したアップデート。
米時間毎月第2火曜日、いわゆる「パッチチューズデー」とは異なるタイミングでのリリースとなった。
3件の脆弱性へ対処しており、そのうち2件は重要度が3段階中もっとも高い「クリティカル(Critical )」とレーティングされており、悪用されるとコードを実行されるおそれがある。

(Security NEXT - 2019/09/25 )
 ツイート
PR
関連記事
HPEの「SD-WAN」関連製品に複数の深刻な脆弱性 - 修正版を提供
Oracle、月例セキュリティアップデートを公開 - のべ673件を修正
Apple、「iOS 27」「iPadOS 27」で多数脆弱性に対応 - 「同26.7」も公開
「Chrome 153」にセキュリティ更新 - 「クリティカル」3件含む42件
米当局、「Cisco Secure Email Gateway」の脆弱性悪用を警告
SAP、月例セキュリティ更新で新規アドバイザリ19件 - 4件は「Critical」
ホスティング事業者向け請求管理ツール「WHMCS」に深刻な脆弱性
「Cisco Secure Email Gateway」に脆弱性、悪用も - 侵害調査を呼びかけ
「AWS SSM Agent」に深刻な脆弱性 - 7月の更新で修正済み
サーバ管理ソフト「Plesk」に複数の「クリティカル」脆弱性


