

「ColdFusion」に深刻な脆弱性、定例外でアップデート - 悪用は未確認
具体的には、脆弱なコンポーネント経由で生じるコマンドインジェクションの脆弱性「CVE-2019-8073」や、パストラバーサルの脆弱性「CVE-2019-8074」を解消。
また重要度が1段階低いが、セキュリティ対策を回避され、情報漏洩が生じるおそれがある「CVE-2019-8072」を修正した。いずれも悪用は確認されていないという。
すべてのプラットフォームに影響があり、同社は脆弱性を修正した「ColdFusion 2018 Update 5」「同2016 Update 12」をリリース。適用優先度は、3段階中2番目にあたる「2」としており、30日以内を目安にアップデートを実施するよう求めている。
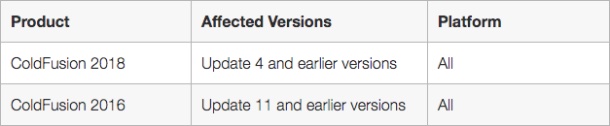
脆弱性の影響を受ける「ColdFusion」のバージョン(表:Adobe)

(Security NEXT - 2019/09/25 )
 ツイート
PR
関連記事
「Movable Type」に2件の脆弱性 - 修正版が公開
「Veeam Backup & Replication 12」に深刻な脆弱性 - 修正版が公開
リモートアクセス製品「SonicWall SMA1000シリーズ」に深刻なSSRF脆弱性
セキュリティリリース「WordPress 7.1.3」が公開 - 複数脆弱性を修正
「Chrome 155」公開 - 「クリティカル」4件含む247件を修正
複数のAtlassian製品が影響を受ける「クリティカル」脆弱性
JetBrains、6製品で脆弱性57件を修正 - 重要度「クリティカル」も
「FortiMail」のアップデートが提供開始 - ゼロデイ脆弱性を修正
米当局、脆弱性4件を「悪用脆弱性リスト」に追加 - 早期対応を要請
「NetScaler」のSAML構成にDoS脆弱性 - すでに悪用も


