

MS、月例パッチで脆弱性79件を解消 - 一部でゼロデイ攻撃が発生
マイクロソフトは、5月の月例のセキュリティ更新を公開し、CVEベースで79件の脆弱性を修正している。
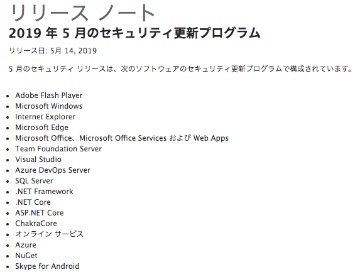
5月のセキュリティ更新をリリースしたMS
各社が定例のセキュリティアップデートを公開する米時間毎月第2火曜日、いわゆる「パッチチューズデー」にアップデートをリリースしたもの。
今回のアップデートでは、同日公開された「Adobe Flash Player」の脆弱性を除き、79件の脆弱性を解消した。「Windows」や同社ブラウザの「Internet Explorer」「Microsoft Edge」の脆弱性に対処している。
さらに「ChakraCore」「Azure」「Office」「Team Foundation Server」「SQL Server」「NuGet」「Skype for Android」「.NET Framework」「.NET Core」「ASP.NET Core」「Visual Studio」「Azure DevOps Server」などの脆弱性を修正した。
脆弱性の最大深刻度を見ると、4段階中もっとも高い「緊急」とされる脆弱性が22件、次いで深刻度が高い「重要」が57件となっている。

(Security NEXT - 2019/05/15 )
 ツイート
関連リンク
PR
関連記事
Ciscoのファイアウォール製品に多数の脆弱性 - 一部で悪用も
DB管理ツール「pgAdmin 4」に複数の脆弱性 - 修正版が公開
「pgAdmin 4」に深刻な脆弱性 - 前回修正の不備も
Mozilla、「Firefox 156」をリリース - 脆弱性73件に対応
隔離実行環境「Docker Sandboxes」に複数脆弱性 - 修正版を提供
「IBM Guardium Data Security Center」に脆弱性 - 早急に更新を
「Cisco ISE」に42件の脆弱性 - 複数の深刻な脆弱性、一部で悪用確認
米当局、「Acronis」「Cisco ISE」など脆弱性3件の悪用を警告
「BIND 9」に緊急脆弱性 - 1パケットでDoS攻撃が可能
Apple、「macOS Golden Gate 27」を公開 - 脆弱性210件に対処


