

Sambaにリモートより攻撃可能な深刻な脆弱性 - 「同3.5」以降に存在
Sambaにリモートより攻撃を受けるおそれがある深刻な脆弱性が判明した。開発チームは、パッチを公開するとともに、早急にアップデートを実施するよう呼びかけている。
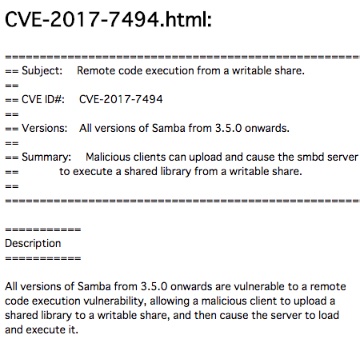
脆弱性が判明したSamba
書き込み権限を持つリモートのクライアントからライブラリファイルをアップロードされ、実行されるおそれがある脆弱性「CVE-2017-7494」が判明したもの。同脆弱性は、同3.5.0以降のバージョンに含まれるという。
開発チームでは、同脆弱性へ対処した「同4.6.4」「同4.5.10」「同4.4.14」をリリース。
旧バージョンに対してもパッチを用意したほか、パラメータを追加する緩和策についてアナウンスしている。
同脆弱性の判明を受け、開発チームでは、できる限り早期にアップデートを行うよう注意を呼びかけている。
(Security NEXT - 2017/05/25 )
 ツイート
関連リンク
PR
関連記事
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Check Point製品に脆弱性 - 「PHP2Shell」連鎖での悪用も
「Apache Airflow」の分散処理機能に脆弱性 - 修正版が公開
米当局、悪用確認の脆弱性2件に注意喚起
「Apache Shiro」に認証回避の脆弱性 - 8月の更新で修正済み
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース
「iOS」にアップデート - Bluetoothやグループチャットの脆弱性を修正
「NetScaler ADC/Gateway」に複数の「クリティカル」脆弱性


