

「FIDO 1.1」がリリース、普及促進に向けて国内WGが発足
また国内において同認証の普及を推進するため、作業部会として「FIDO Japan WG」の発足を発表した。地域ごとのWGとしては、中国、インドに続く3カ国目にあたる。
同WGは、FIDO認証を用いたソリューションの導入を推進、認知度の向上を図るために活動を展開。具体的には、同アライアンスに参加、または関心のある国内企業間のコミュニケーションを促進し、同アライアンスの活動や会合を支援する。日本語による資料も用意し、情報発信を通じて国内におけるFIDO認証への理解を深めたい考え。
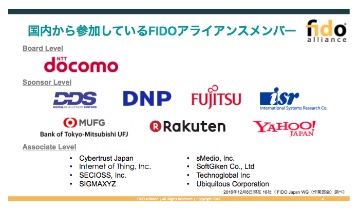
国内からの参加企業(画像:FIDOアライアンス)
同WGには、大日本印刷、ディー・ディー・エス、富士通、インターナショナルシステムリサーチ、レノボグループ、ノックノックラブス、NTTドコモ、 NXPセミコンダクターズ、楽天、三菱東京UFJ銀行、ヤフーの11社が参加。
初代座長を務めるNTTドコモの森山光一氏は、FIDO認定プログラムへ積極的に参画する日本企業も多いが、一方でグローバルの団体へ直接参加するには、時差や言語、コミュニケーションのスタイルなど敷居が高く、メリットが享受できないのではないかとする懸念の声があったと指摘。問い合わせ窓口も明確でなかった。
今回の国内WGの設置により、日本語による情報提供はもちろんのこと、同アライアンスへ国内の商習慣なども踏まえた提案なども行っていくという。

(Security NEXT - 2016/12/09 )
 ツイート
関連リンク
PR
関連記事
外務省のネットワークで侵害 - 個人情報流出の可能性
DB管理ツール「pgAdmin 4」に複数脆弱性 - 2件は「クリティカル」
「Ivanti Connect Secure」の脆弱性悪用で注意喚起 - 米当局
ヤマハ製ルータ「NWR100」にコマンド実行など複数脆弱性
「ServiceNow」にクリティカル脆弱性 - 修正版が公開
米当局、Ciscoセキュリティ製品と「GitLab」の脆弱性悪用に警鐘
「Ivanti Connect Secure」に追加脆弱性2件 - 連鎖攻撃を確認
「PHP2Shell」汎用的なRCEは当面困難との分析 - 油断は禁物、他脆弱性との連鎖も
WatchGuard「Fireware OS」に複数脆弱性 - 7件がクリティカル
「Sophos UTM」に深刻なRCE脆弱性 - EOLで手動パッチ必要


