

「Adobe Flash Player」に22件の脆弱性 - 更新は72時間以内に
Adobe Systemsは、「Adobe Flash Player」のセキュリティアップデート「APSB16-04」を実施し、深刻な脆弱性を解消した。「Windows」や「Mac OS X」では、72時間以内にアップデートするよう求めている。
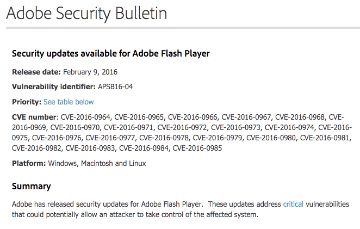
22件の脆弱性を解消したAdobe
今回のアップデートでは、「CVE-2016-0964」などメモリ破壊の脆弱性14件をはじめ、あわせて22件の脆弱性を修正した。
さらに解放済みメモリへアクセスするいわゆる「use-after-free」の脆弱性6件のほか、ヒープバッファフローや型の取り違えといった脆弱性に対応。脆弱性を悪用されると、システムの制御を奪われるおそれがある。
同社は「Windows」「Mac OS X」およびブラウザ同梱版に対し、脆弱性を解消した「同20.0.0.306」を提供。また最新版を利用できないユーザーに対しては「同18.0.0.329」、「Linux」向けに「同11.2.202.569」、「Adobe AIR」や「同SDK」に対しては「同20.0.0.260」を用意した。
適用優先度は、「Windows」「Mac OS X」およびブラウザ同梱版については、3段階中もっとも高い「1」にレーティングしており、72時間以内に更新するよう呼びかけている。また「Linux」や「Adobe AIR」についてはもっとも低い「3」に指定した。
今回修正された脆弱性は以下のとおり。
CVE-2016-0964
CVE-2016-0965
CVE-2016-0966
CVE-2016-0967
CVE-2016-0968
CVE-2016-0969
CVE-2016-0970
CVE-2016-0971
CVE-2016-0972
CVE-2016-0973
CVE-2016-0974
CVE-2016-0975
CVE-2016-0976
CVE-2016-0977
CVE-2016-0978
CVE-2016-0979
CVE-2016-0980
CVE-2016-0981
CVE-2016-0982
CVE-2016-0983
CVE-2016-0984
CVE-2016-0985
(Security NEXT - 2016/02/10 )
 ツイート
関連リンク
PR
関連記事
「XenServer」「Citrix UniconOS」など3製品に脆弱性 - 修正版を公開
Adobe、アドバイザリ11件を公開 - 深刻な脆弱性にも対処
Atlassian製品や複数セキュリティ製品など、脆弱性5件の悪用に注意喚起 - 米CISA
「Chrome」にセキュリティアップデート - 前回更新から2日
「Drupal」に脆弱性 - 拡張モジュールとの組み合わせで深刻な影響も
SAP月例更新で新規アドバイザリ16件 - 4件が「クリティカル」
「Firefox 158」を公開、脆弱性77件を修正 - 延長サポート版も更新
「Zoom Workplace」などに脆弱性4件 - 最新版へ更新を
Palo Alto機器に搭載される「PAN-OS」に脆弱性 - 一部悪用を確認
Ciscoメールセキュリティ製品の添付ファイル処理に脆弱性 - すでに悪用も


