

BINDに深刻度「高」の脆弱性 - 不正パケットでサービス停止のおそれ
DNSサーバ「BIND」にサービス停止の脆弱性が存在しているとして、Internet Systems Consortium(ISC)をはじめ、関係機関が注意を呼びかけている。
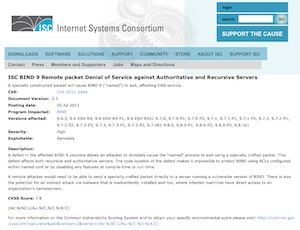
深刻度「高」としてISCが注意喚起
BINDが、細工したパケットを受信することで異常終了する脆弱性「CVE-2011-2464」が判明したもの。権威サーバ、キャッシュサーバいずれも影響があり、サービス停止の障害を引き起こす可能性がある。
脆弱性が含まれているのは、「BIND 9.8.x」「同9.7.x」「同9.6.x」。ISCでは、現時点で脆弱性を悪用するツールなどを確認していない。設定による回避策はなく、アップグレードを推奨している。
また「BIND 9.8.x」の一部バージョンには、RPZ機能に脆弱性「CVE-2011-2465」が含まれていることも明らかになっている。
ISCをはじめ、日本レジストリサービス、情報処理推進機構(IPA)をはじめとするセキュリティ関連機関、Linuxディストリビューターなど注意を呼びかけている。
(Security NEXT - 2011/07/07 )
 ツイート
PR
関連記事
「Next.js」の画像生成モジュールにRCEにつながる脆弱性
Adobe、7件のセキュリティアドバイザリを公開
「PHP」に複数の脆弱性 - セキュリティアップデートが公開
「ServiceNow AI Platform」にSQLiなど複数脆弱性 - 修正版を提供
MSP向け管理ツール「ManageEngine OpManager MSP」に深刻な脆弱性 - 8月に修正済み
米CISA、「Adobe Commerce」「WSO2」の脆弱性悪用を警告
ウェブサーバ「nginx」の「HTTP/3」モジュールに脆弱性
「Apache Tomcat」のアップデートで脆弱性12件を解消
「NVIDIA Infrastructure Controller」に複数の脆弱性 - 「クリティカル」も
「Chrome 154」公開、108件のセキュリティ修正 - 「クリティカル」が11件


