

Flashの緊急更新、Linux向けにも供給開始 - Adobe
Adobe Systemsは、「Adobe Flash Player」に複数の深刻な脆弱性が見つかった問題で、後日公開するとしていたLinux向けアップデートを提供開始した。
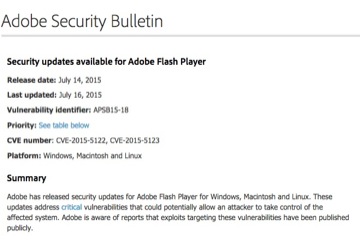
Linux版についても更新を公開したAdobe Systems
今回のアップデートは、イタリアのセキュリティベンダーであるHacking Teamの情報漏洩により明らかとなった脆弱性「CVE-2015-5122」「CVE-2015-5123」の2件に対応するもの。いずれもコードが公開されている。
米国時間7月14日より「Windows」および「Mac OS X」のほか、Linuxを含む「ブラウザ同梱版」については、アップデートの提供を開始していたが、Linux向けプログラムについては後日公開するとしていた。
Adobe Systemsでは、Linux向けの新版として「同11.2.202.491」を用意。脆弱性の緊急度は、4段階中もっとも高い「クリティカル」。
その一方で、適用優先度に関しては、3段階中もっとも高い「1」とした「Windows」「Mac OS X」に対し、Linux版では、従来より攻撃対象となっていないとし、管理者の判断に委ねるもっとも低い「3」とレーティングした。
(Security NEXT - 2015/07/17 )
 ツイート
関連リンク
PR
関連記事
「GitLab」に37件の脆弱性 - 重要度「High」が4件
「Go」のビルド関連機能に脆弱性 - 修正版が公開
ストレージ製品「Dell PowerStore」の複数の脆弱性
「Apache TomEE」が脆弱性38件に対処 - 対象モジュールの削除も
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Check Point製品に脆弱性 - 「PHP2Shell」連鎖での悪用も
「Apache Airflow」の分散処理機能に脆弱性 - 修正版が公開
米当局、悪用確認の脆弱性2件に注意喚起


