

「React」脆弱性を狙う攻撃が急増、国内SOCで多数観測 - ラック
「React」の一部コンポーネントに深刻な脆弱性「CVE-2025-55182」が見つかった問題で、ラックは攻撃と見られる通信を多数観測していることを明らかにした。脆弱な環境にあった場合、アップデート後に侵害を受けていないか確認するよう呼びかけている。
「CVE-2025-55182」は、「React Server Components」に判明した脆弱性。細工したHTTPリクエストによってリモートからコードの実行が可能となる。すでに概念実証コード(PoC)なども公開されており、容易に悪用が可能な状態となっている。
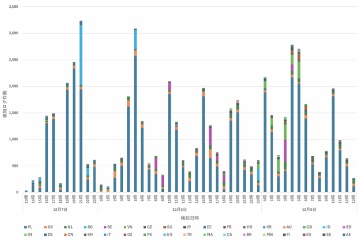
すでに「CVE-2025-55182」を狙った攻撃と見られる通信が多数検知されている(グラフ:ラック)
ラックは同社セキュリティオペレーションセンターにおいてセキュリティ製品の定義ファイルで攻撃を検知したことを受け、独自の定義ファイルも追加して監視体制を強化。多数の攻撃通信を検知しており、1時間あたり3000件を超えることもあるという。
2025年12月9日の段階ではポーランドからの通信が多く、ボットに感染させるため、「wget」「curl」によってファイルをダウンロードさせるコマンドを試行するケースが目立った。また脆弱性であることを発信元に通知する手口も確認されている。
同社は、同ソフトウェアが実装されているサプライチェーンも含め、開発元より提供されている最新情報をもとにアップデートなど対策を講じるとともに、悪意ある通信を検知、遮断できる対策などの活用を呼びかけた。

(Security NEXT - 2025/12/11 )
 ツイート
関連リンク
PR
関連記事
Progress製データ連携ツール向けAIエージェント定義ファイルに脆弱性
「Node.js」のセキュリティアップデート - 10月21日以降に公開予定
「Fortinet」「BeyondTrust」の脆弱性悪用に注意喚起 - 米当局
「XenServer」「Citrix UniconOS」など3製品に脆弱性 - 修正版を公開
Adobe、アドバイザリ11件を公開 - 深刻な脆弱性にも対処
Atlassian製品や複数セキュリティ製品など、脆弱性5件の悪用に注意喚起 - 米CISA
「Chrome」にセキュリティアップデート - 前回更新から2日
「Drupal」に脆弱性 - 拡張モジュールとの組み合わせで深刻な影響も
SAP月例更新で新規アドバイザリ16件 - 4件が「クリティカル」
「Firefox 158」を公開、脆弱性77件を修正 - 延長サポート版も更新


