

アメーバのフィッシングサイトに注意 - ID奪われると取り戻すことは不可能
ブログサイト「アメーバ」を偽装し、IDやパスワードを騙し取るフィッシングサイトが確認された。同サイトを運営するサイバーエージェントやフィッシング対策協議会は、誤って情報を送信しないよう注意を呼びかけている。
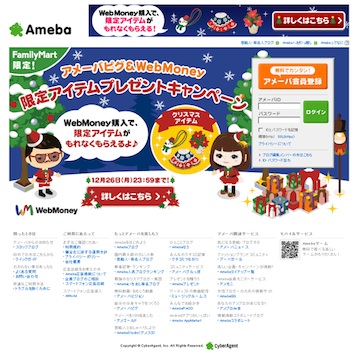
本物とデザインで見分けが難しいフィッシングサイト
今回確認されたのは、アメーバのトップページを偽装したフィッシングサイト。12月22日の時点で、サイトの稼働が確認されている。
ログインフォームより、IDやパスワードを詐取する手口で、同協議会ではサイトの閉鎖に向け、JPCERTコーディネーションセンターに調査を依頼した。
サイバーエージェントでも、偽装サイトへアカウント情報を誤って入力しないよう注意喚起を実施。同社によれば、被害に遭った場合も、登録メールアドレスが変更されていなければ、「パスワード忘れ」からパスワードを変更できるという。
一方、同社は登録メールアドレスが変更されてしまった場合、IDを取り戻すことはできないとしており、IDを削除したい場合には、「削除申請」より手続きを行い、警察へ相談するよう呼びかけている。
(Security NEXT - 2011/12/22 )
 ツイート
関連リンク
PR
関連記事
ファンケルとアテニア、eコマースサイトの会員情報が流出
【特別企画】メッセージングセキュリティの最新動向がテーマ - JPAAWGが年次イベント
個人情報が流出、顧客宛のなりすましメールに過去の注文情報 - ムーンスター
JPAAWG 9th General Meeting、11月に都内でハイブリッド開催
フィッシング攻撃の報告数が増加 - 悪用URLは減少
アプリや通販サイト会員の個人情報が流出 - MrMax
「焼肉きんぐ」アプリの会員情報が流出 - 原因など詳細を調査
税務署やe-Tax装うフィッシング、控除や還付など口実 - アプリへ不正誘導
教員5人のアカウントに不正アクセス、スパムの踏み台に - 日大
理工学部教職員がフィッシング被害、不審メールが送信 - 日大


