

Palo Alto Networks製「PAN-OS」に深刻な脆弱性 - すでに悪用も
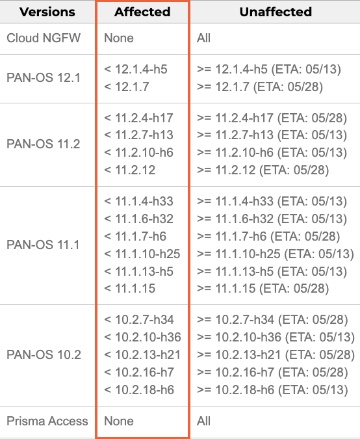
脆弱性を受けるバージョンとリリース予定日(表:Palo Alto Networks)
共通脆弱性評価システム「CVSSv4.0」におけるベーススコアを「9.3」と評価。ただし、「User-ID認証ポータル」へのアクセスを信頼できる内部IPアドレスのみに制限している場合は「8.7」とした。
同社は現地時間5月13日に一部ブランチに対して修正版を公開する計画で、のこるブランチに対しても同月28日に公開予定。
緩和策として、「User-ID認証ポータル」へのアクセスを信頼済みIPアドレスのみに制限したり、利用していない場合は同機能を無効化するなど、同社のベストプラクティスガイドラインに従い、リスクを低減するよう呼びかけている。
なお、「Prisma Access」「Cloud NGFW」「Panorama」については、「CVE-2026-0300」の影響を受けないとしている。

(Security NEXT - 2026/05/07 )
 ツイート
PR
関連記事
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
管理製品「SonicWall GMS」に深刻な脆弱性 - 修正版提供なし
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ
「Chrome 157」で脆弱性213件を修正 - 「クリティカル」は7件
「WordPress」更新機能のRCE脆弱性 - 悪用に米当局が注意喚起
QNAP、脆弱性「PHP2Shell」へ順次対応 - 「NDR」向け更新は準備中
DB管理ツール「pgAdmin 4」に複数脆弱性 - 2件は「クリティカル」
「ServiceNow」にクリティカル脆弱性 - 修正版が公開
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「Ivanti Connect Secure」に追加脆弱性2件 - 連鎖攻撃を確認


