

「ColdFusion」に深刻な脆弱性、悪用報告も - 早急に対応を
アプリケーションフレームワーク「ColdFusion」に深刻な脆弱性が含まれるとして、Adobe Systemsはアップデートをリリースした。すでに悪用について報告を受けているという。
今回明らかとなった「CVE-2019-7816」は、制限をバイパスしてファイルのアップロードが可能となる脆弱性。任意のコードを実行されるおそれがある。重要度は3段階中もっとも高い「1」とレーティングした。
同社は、前回の「パッチチューズデー」にあたる2月12日にセキュリティアップデートをリリースし、同製品において2件の脆弱性を修正しているが、異なる脆弱性となる。
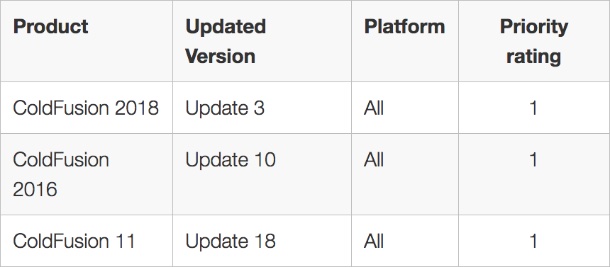
同社は、脆弱性を修正した「ColdFusion 2018 Update 3」「同2016 Update 10」「同11 Update 18」をリリース。適用優先度は3段階中もっとも高い「1」と指定し、早急に対策を講じるよう利用者へ呼びかけている。
アップデートをリリースしたAdobe Systems
(Security NEXT - 2019/03/04 )
 ツイート
PR
関連記事
Apple製品やCiscoのSD-WAN管理製品の脆弱性悪用に注意喚起 - 米当局
「Catalyst SD-WAN Manager」にゼロデイ脆弱性 - 更新や侵害調査を
GitLab、旧ブランチ向けにセキュリティ更新 - クリティカル脆弱性を修正
WatchGuard製アクセスポイントに複数脆弱性 - 「クリティカル」も
「macOS」にアップデート - iOSで悪用の可能性ある脆弱性に対処
「iOS 26.7.1」公開、脆弱性を修正 - 特定個人への攻撃で悪用か
「SharePoint」「WordPress」など脆弱性5件の悪用を警告 - 米当局
「Citrix NetScaler」に複数脆弱性 - 2件で悪用を確認、侵害調査を
Adobe、7件のセキュリティアドバイザリを公開
「ServiceNow AI Platform」にSQLiなど複数脆弱性 - 修正版を提供


