

バックアップ製品「vSphere Data Protection」に深刻な脆弱性
VMwareが提供する「vSphere Data Protection(VDP)」に深刻な脆弱性が含まれていることが明らかとなった。アップデートがリリースされている。
同製品は、仮想マシン向けのバックアップソリューション。同製品において、「Dell EMC Avamar Virtual Edition」に起因する4件の脆弱性が明らかとなったという。
なかでも「CVE-2018-11066」は、悪用されると認証なしにリモートよりコードを実行されるおそれがあり、重要度は4段階中もっとも高い「クリティカル(Critical)」とレーティングされている。
トラブルシューティングのために提供されているユーティリティ「getlogs」においてroot権限で任意OSコマンドが実行可能となる脆弱性「CVE-2018-11076」や、オープンリダイレクトの脆弱性「CVE-2018-11067」など重要度が1段階低い「重要(Important)」が存在。くわえて「中(Moderate)」とされる情報漏洩の脆弱性「CVE-2018-11077」が含まれる。
同社では、これら脆弱性を修正した「同6.0.9」「同6.1.10」をリリース。利用者へ注意を呼びかけている。
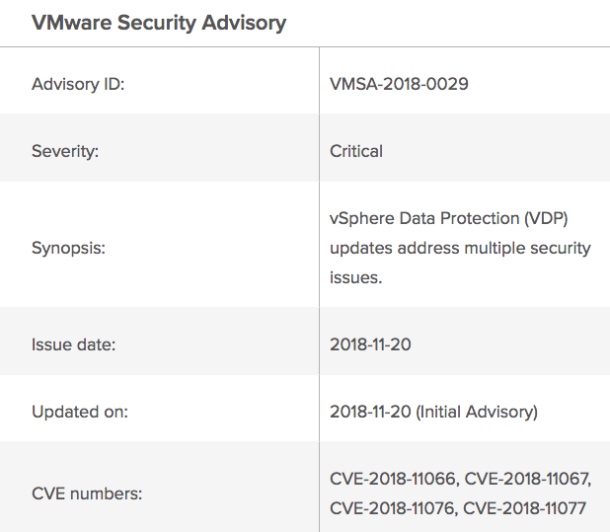
セキュリティアドバイザリを公表したVMware
(Security NEXT - 2018/11/21 )
 ツイート
関連リンク
PR
関連記事
「NetScaler ADC/Gateway」に深刻なRCE脆弱性 - SAML構成に影響
APIゲートウェイ製品「IBM DataPower Gateway」に複数脆弱性
脆弱性診断ツール「Nessus」に複数の脆弱性 - 「クリティカル」も
「Splunk Enterprise」に46件の脆弱性 - 「クリティカル」も
「Apache Struts」「BIND」など悪用脆弱性リストに5件追加 - 米当局
Dellのコンテナストレージ製品に複数の脆弱性 - 重要度「クリティカル」
Cisco「NX-OS」の脆弱性14件を修正 - 半数が「クリティカル」
HPEネットワークアクセス制御製品に深刻な脆弱性 - 「クリティカル」10件
「Movable Type」に2件の脆弱性 - 修正版が公開
「Veeam Backup & Replication 12」に深刻な脆弱性 - 修正版が公開


