

OMCカード会員狙うフィッシング - 約1年3カ月ぶりの注意喚起
セディナが提供するOMCカードの会員を狙ったフィッシング攻撃が確認された。登録確認を装い、クレジットカードをはじめ、個人情報を詐取しようとするという。
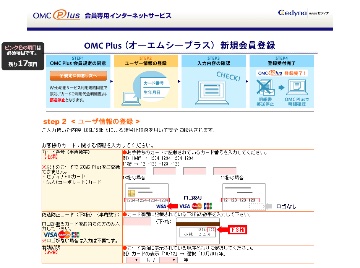
誘導先のフィッシングサイト(画像:フィ対協)
注意喚起を行ったフィッシング対策協議会によれば、今回確認されたフィッシング攻撃は、登録確認のメールを装い、同カードの会員向けサイト「OMC Plus」の偽サイトへ誘導する手口。
フィッシングメールの本文では、第三者によるアクセスを確認したなどと説明。
登録IDを自動採番したものへ暫定的に変更したなどと不安を煽り、誘導していた。
同ページでは、クレジットカード番号や有効期限、セキュリティコードのほか、氏名、生年月日、電話番号、メールアドレス、ログインIDやパスワードなどの情報をだまし取る。

(Security NEXT - 2017/09/25 )
 ツイート
関連リンク
PR
関連記事
2026年3Qのセキュ相談、12.1%減 - 「不正ログイン」は高水準
証券会社かたる「フィッシング」 - 情報流出の通知なども偽装
フィッシング被害で個人情報流出の可能性 - 八十二長野銀
9月はフィッシングの報告、URLともに増加
個人情報漏洩の個人向け被害者相談窓口を強化 - IPA
ファンケルとアテニア、eコマースサイトの会員情報が流出
【特別企画】メッセージングセキュリティの最新動向がテーマ - JPAAWGが年次イベント
個人情報が流出、顧客宛のなりすましメールに過去の注文情報 - ムーンスター
JPAAWG 9th General Meeting、11月に都内でハイブリッド開催
フィッシング攻撃の報告数が増加 - 悪用URLは減少


