

MS、脆弱性80件を月例パッチで解消 - すでにゼロデイ攻撃も
マイクロソフトは、CVEベースで80件の脆弱性に対処する9月の月例セキュリティ更新をリリースした。すでにゼロデイ攻撃へ悪用されている脆弱性もある。
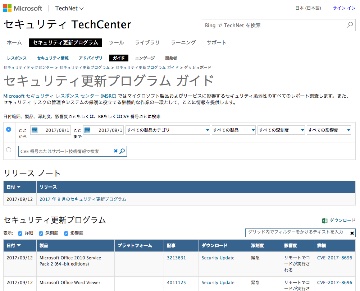
セキュリティ更新をチェックできるマイクロソフトの「セキュリティ更新プログラムガイド」
今回のアップデートは、「Windows」や同社ブラウザの「Internet Explorer」「Microsoft Edge」のほか、「Office」「.NET Framework」「Exchange Server」「Skype for Business」「Lync」における脆弱性へ対応したもの。
「Adobe Flash Player」の脆弱性を除き、あわせて80件の脆弱性を解消している。
深刻度を見ると、4段階中もっとも高い「緊急」の脆弱性が27件。次いで深刻度が高い「重要」が51件。「警告」が2件だった。
脆弱性によって影響は異なるが、リモートよりコードを実行されるおそれがある脆弱性をはじめ、特権の昇格、サービス拒否、情報漏洩、なりすまし、セキュリティ機能のバイパスなどの脆弱性を解消している。

(Security NEXT - 2017/09/13 )
 ツイート
関連リンク
PR
関連記事
「Apache Tomcat」のアップデートで脆弱性12件を解消
MSP向け管理ツール「OpManager MSP」に深刻な脆弱性 - 8月に修正済み
「NVIDIA Infrastructure Controller」に複数の脆弱性 - 「クリティカル」も
「Chrome 154」公開、108件のセキュリティ修正 - 「クリティカル」が11件
「GitLab」がセキュリティアップデートを公開 - 深刻な脆弱性にも対処
「VeloCloud Orchestrator」に深刻な脆弱性 - すでに悪用も
米当局、複数ネットワーク関連製品の脆弱性悪用に注意喚起
Check Point製品の管理サーバに深刻な脆弱性 - すでに悪用も
「WordPress」に深刻な脆弱性 - わずか5日で再更新
「BIG-IP APM」に脆弱性、悪用を確認 - 侵害調査を


