

2要素認証のコードも窃取するフィッシング - SMSをきっかけに
オンラインバンキング利用者を狙うフィッシング攻撃で、本人確認を装い、さらに2要素認証のアクセスコードについても要求する手口が発生している。
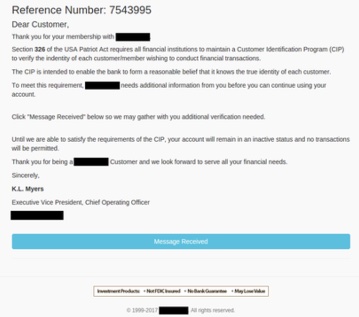
米McAfeeが、米国においてオンラインバンキング利用者を対象としたフィッシング攻撃を確認したもの。
「銀行口座を閉鎖する」といった内容のSMSを携帯電話の利用者へ送信し、不安を煽るいわゆる「スミッシング」攻撃で、受信者に不信感を抱かせないよう、ショートメッセージには金融機関の名称が埋め込まれたURLを利用してフィッシングサイトへ誘導していた。
偽サイトでは、米国におけるマネーロンダリング対策の本人確認手続きである「Customer Identification Program(CIP)」を模倣しており、個人情報を要求する。

(Security NEXT - 2017/08/18 )
 ツイート
関連リンク
PR
関連記事
【特別企画】メッセージングセキュリティの最新動向がテーマ - JPAAWGが年次イベント
個人情報が流出、顧客宛のなりすましメールに過去の注文情報 - ムーンスター
JPAAWG 9th General Meeting、11月に都内でハイブリッド開催
フィッシング攻撃の報告数が増加 - 悪用URLは減少
アプリや通販サイト会員の個人情報が流出 - MrMax
「焼肉きんぐ」アプリの会員情報が流出 - 原因など詳細を調査
税務署やe-Tax装うフィッシング、控除や還付など口実 - アプリへ不正誘導
教員5人のアカウントに不正アクセス、スパムの踏み台に - 日大
理工学部教職員がフィッシング被害、不審メールが送信 - 日大
フィッシング攻撃の報告数は減少 - 悪用URLは増加傾向


