

「Adobe Experience Manager」に脆弱性、修正パッチがリリース
Adobe Systemsは、「Adobe Experience Manager」の脆弱性を解消するアップデートをリリースした。「クリティカル(Critical)」の脆弱性は含まれないという。
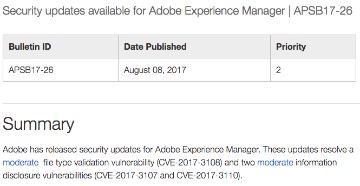
3件の脆弱性へ修正したAdobe Systems
脆弱性によって影響を与えるバージョンが異なるが、「同6.3」「同6.2」「同6.1」「同6.0」にあわせて3件の脆弱性が明らかとなったもの。すべてのプラットフォームが影響を受けるという。
もっとも重要度が高いとされる脆弱性「CVE-2017-3108」は、ファイルタイプの確認処理に起因する脆弱性で、コード実行が可能となるおそれがある。重要度は、3段階中2番目となる「重要(Important)」。のこる2件の脆弱性「CVE-2017-3107」「CVE-2017-3110」については、3段階中もっとも低い「中(Moderate)」にレーティングされている。
同社では、今回の脆弱性へ対応するホットフィクスや、累積的な脆弱性へ対処するフィックスなど修正プログラムを用意。適用優先度を「2」としており、30日以内に更新するよう利用者へ呼びかけている。
(Security NEXT - 2017/08/09 )
 ツイート
PR
関連記事
「EC-CUBE」の公式決済プラグインに緊急脆弱性 - すでに悪用も
米当局、悪用が確認された脆弱性2件について注意喚起
「HAProxy Data Plane API」に認証バイパスの深刻な脆弱性
国産WAF「SiteGuard Server Edition」に脆弱性 - 悪用も確認
IvantiのVPN製品に脆弱性 - 未修正ブランチでゼロデイ攻撃
MS、月例更新で1400件以上の脆弱性に対応 - 一部悪用も
「Drupal」に脆弱性、アップデートの公開を予告 - サイト管理者は準備を
Fortinet、アドバイザリ11件を公開 - 「FortiSandbox」「FortiSIEM」にクリティカル
ブラウザ「Chrome」にアップデート - 脆弱性37件に対応
解析される「スマホアプリ」 - 接続先サーバの脆弱性や設定ミスが標的に


