

「Adobe Flash Player」に深刻な脆弱性 - 早急にアップデートを
Adobe Systemsは、「Adobe Flash Player」のセキュリティアップデートを公開し、システムの制御を奪われるおそれがある深刻な脆弱性を修正した。
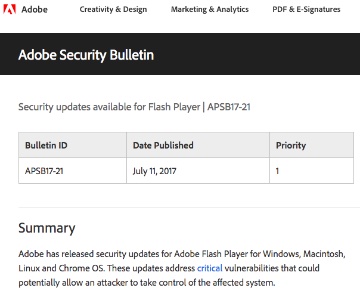
Adobeが公開したセキュリティアドバイザリ
今回のアップデートは、メモリ破壊によってリモートよりコードを実行されるおそれがある「CVE-2017-3099」をはじめ、3件の脆弱性を解消したもの。
今回修正された脆弱性のうち、「CVE-2017-3099」が最も深刻とされる脆弱性で、重要度は3段階中もっとも高い「クリティカル(Critical)」にレーティングされている。
のこる2件については、重要度を1段階低い「重要(Important)」としており、メモリ破壊「CVE-2017-3100」やセキュリティ機能がバイパスされる脆弱性「CVE-2017-3080」へ対処した。後者についてはすでに公開されているという。
同社はこれら脆弱性へ対応した最新版となる「同26.0.0.137」を公開。「Linux」を除き、ブラウザ同梱版を含めて適用優先度を3段階中もっとも高い「1」とし、72時間以内の更新を推奨。「Linux」に関してはもっとも低い「3」とし、任意のタイミングで更新するよう求めている。
今回修正された脆弱性は以下のとおり。
CVE-2017-3099
CVE-2017-3080
CVE-2017-3100
(Security NEXT - 2017/07/12 )
 ツイート
PR
関連記事
ジョブ管理製品「AutoSys Workload Automation」に深刻な脆弱性
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」
「Firefox 160.0.1」公開 - 動画再生関連など脆弱性2件を修正
「GitLab」に37件の脆弱性 - 重要度「High」が4件
「Go」のビルド関連機能に脆弱性 - 修正版が公開
ストレージ製品「Dell PowerStore」の複数の脆弱性
「Apache TomEE」が脆弱性38件に対処 - 対象モジュールの削除も
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
「FortiMail」に深刻な脆弱性 - 10月の更新で対応


