

添付PDFファイルから偽サイトへ誘導するフィッシング - HTTPS接続も利用
「Apple」を装い、情報をだまし取るフィッシング攻撃が発生している。PDFファイル内のリンクよりフィッシングサイトへ誘導するほか、複数の誘導先ではHTTPS接続に対応していたという。
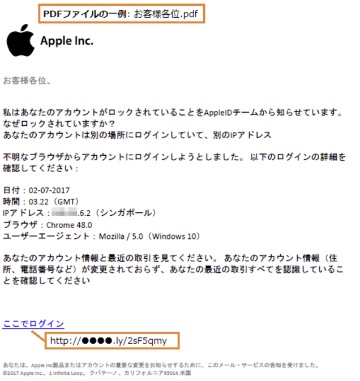
誘導に悪用されたPDFファイル(画像:フィ対協)
フィッシング対策協議会によれば、問題のフィッシングメールは、「AppIelD情報が更新されました」「あなたのアカウントを確認する」といった件名で送信されているという。
メールの本文では、受信者のメールアドレスが変更されたなどと説明。
添付されているPDFファイルを開くように指示し、セキュリティ上の問題があったなどと不安を煽ってファイル内のリンクよりフィッシングサイトへ誘導、アカウント情報やクレジットカード情報などをだまし取ろうとしていた。

(Security NEXT - 2017/07/05 )
 ツイート
関連リンク
PR
関連記事
2026年3Qのセキュ相談、12.1%減 - 「不正ログイン」は高水準
証券会社かたる「フィッシング」 - 情報流出の通知なども偽装
フィッシング被害で個人情報流出の可能性 - 八十二長野銀
9月はフィッシングの報告、URLともに増加
個人情報漏洩の個人向け被害者相談窓口を強化 - IPA
ファンケルとアテニア、eコマースサイトの会員情報が流出
【特別企画】メッセージングセキュリティの最新動向がテーマ - JPAAWGが年次イベント
個人情報が流出、顧客宛のなりすましメールに過去の注文情報 - ムーンスター
JPAAWG 9th General Meeting、11月に都内でハイブリッド開催
フィッシング攻撃の報告数が増加 - 悪用URLは減少


