

MS、2016年最後の月例セキュリティ更新をリリース - 重複など除く脆弱性42件を修正
マイクロソフトは、2016年最後となる月例のセキュリティ更新を公開した。「Adobe Flash Player」および重複を除き、42件の脆弱性を修正している。
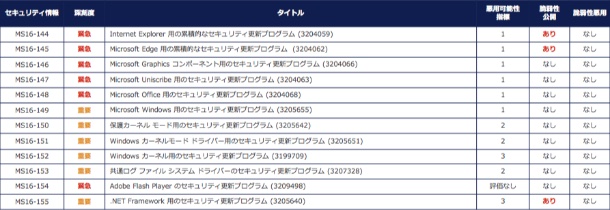
12月の月例セキュリティ更新(画像:MS)
今回同社は、セキュリティ更新情報12件を公開し、これらを通じ重複5件を除くとCVEベースであわせて47件の脆弱性を解消している。一部すでに公開済みの脆弱性があるが、ゼロデイ攻撃は確認されていないという。
今回の更新で最大深刻度が4段階中もっとも高い「緊急」とされる更新は6件。そのうち同日に公開された「Adobe Flash Player」のアップデート「APSB16-39」は、「MS16-154」として修正が行われた。
「MS16-144」「MS16-145」では、それぞれ同社ブラウザ「Internet Explorer」および「Microsoft Edge」において累積的な脆弱性を解消した。今回、IEでは脆弱性8件を解決したのに対し、「Edge」ではそれを上回る11件の脆弱性に対処している。
両ブラウザが影響を受けるセキュリティ機能がバイパスされる脆弱性「CVE-2016-7281」や情報漏洩の脆弱性「CVE-2016-7282」のほか、「IE」におけるスクリプトエンジンの脆弱性「CVE-2016-7202」、「Edge」の情報漏洩の脆弱性「CVE-2016-7206」など、それぞれ3件の脆弱性がすでに公開済みだという。
また「MS16-146」にてGraphicsコンポーネントに関する脆弱性3件を修正したほか、「MS16-147」では「Uniscribe」の脆弱性1件を解消。「Office」に関する脆弱性16件を「MS16-148」で対応している。

(Security NEXT - 2016/12/14 )
 ツイート
PR
関連記事
「PHP」にあらたな脆弱性、対象環境は限定的 - 次回更新時に修正
MSが定例外パッチ、「.NET」脆弱性を修正 - Brotli問題などに対応
「Nextcloud」組込ツールや「Arista VCO」の脆弱性などに注意喚起 - 米当局
ネットワーク統合管理製品「Arista VCO」に深刻な脆弱性 - すでに悪用も
「Apache Tomcat」に脆弱性8件 - 「クリティカル」評価の脆弱性も
Android版「Firefox」に暗号関連の脆弱性 - 修正版が公開
「Splunk Enterprise」に複数の脆弱性 - 修正版が公開
「PHP」脆弱性、2024年に兆候把握も修正難航 - 公開前に混乱
「PHP」に2件の深刻なRCE脆弱性 - アップデートを公開
「Node.js」に脆弱性10件 - Brotli圧縮データの処理でRCEのおそれ


