

ISMS認証の取得組織が5000件を突破
日本情報経済社会推進協会(JIPDEC)は、ISMS適合性評価制度の認証取得組織が5000件を超えたと発表した。
ISMSは、組織が情報資産のセキュリティに関してリスク分析を行い、必要なセキュリティレベルを決め、作成したプランをもとに運用するマネジメントシステム。「JIS Q 27001:2014(ISO/IEC 27001:2013)」を認証基準としており、第三者認証制度として2002年4月よりISMS適合性評価制度が運用されている。
今回、2016年第3四半期を終えた時点で同制度における認証取得組織が5002件となり、5000件の大台を突破したもの。4000件を突破した2010年より約6年で1000件の増加となった。
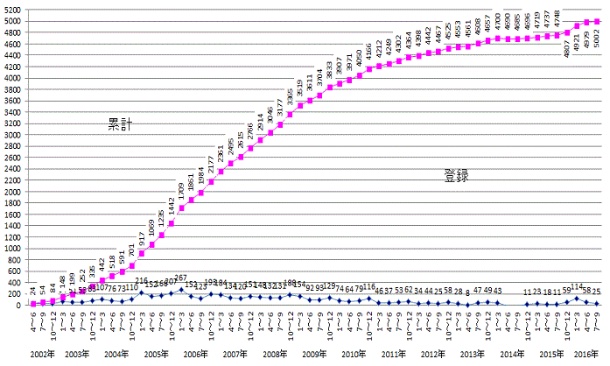
認証取得組織数の推移(グラフ:JIPDEC)
(Security NEXT - 2016/11/25 )
 ツイート
関連リンク
PR
関連記事
複数のAtlassian製品が影響を受ける「クリティカル」脆弱性
「FortiMail」のアップデートが提供開始 - ゼロデイ脆弱性を修正
米当局、脆弱性4件を「悪用脆弱性リスト」に追加 - 早期対応を要請
ブロガー情報管理システムに不正アクセス、個人情報が流出 - 集英社
「GitLab AI Gateway」にサンドボックス回避の脆弱性 - コマンド実行のおそれ
WatchGuardの「Fireware OS」に15件の脆弱性
HPE製アクセスポイント「Instant On」に脆弱性 - 「クリティカル」5件など
「FortiMail」に深刻なゼロデイ脆弱性 - 悪用が報告、修正版は準備中
「Apache WSS4J」に認証回避など7件の脆弱性 - 修正版が公開
Apple製品やCiscoのSD-WAN管理製品の脆弱性悪用に注意喚起 - 米当局


