

「Adobe Flash Player」のアップデートがリリース - 脆弱性9件を解消
Adobe Systemsは、深刻な脆弱性を修正する「Adobe Flash Player」のセキュリティアップデートをリリースした。
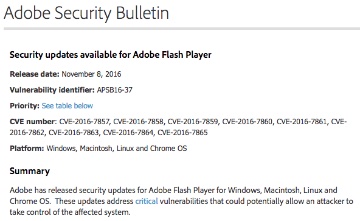
9件の脆弱性を修正した「Adobe Flash Player」
今回のアップデートでは、「型の取り違え」が生じる脆弱性や、解放後のメモリへアクセスが行われる「use after free」の脆弱性など、CVEベースで9件の脆弱性を解消した。脆弱性が悪用された場合、システムの制御を奪われるおそれがある。
同社では、悪用が確認された「CVE-2016-7855」に対応する緊急アップデートを10月26日に実施しているが、前回より2週間で再びアップデートの提供となった。
同社は「Windows」「Mac OS X」およびブラウザ同梱版に対し、脆弱性を解消した「同23.0.0.207」を提供。また「Linux」向けに「同11.2.202.644」を用意している。
「Windows」「Mac OS X」およびブラウザ同梱版については、適用優先度を3段階中もっとも高い「1」にレーティングしており、72時間以内を目安にアップデートするよう推奨。「Linux」については任意のタイミングで対応するよう求める「3」としている。
今回同社が修正した脆弱性は以下のとおり。
CVE-2016-7857
CVE-2016-7858
CVE-2016-7859
CVE-2016-7860
CVE-2016-7861
CVE-2016-7862
CVE-2016-7863
CVE-2016-7864
CVE-2016-7865
(Security NEXT - 2016/11/09 )
 ツイート
関連リンク
PR
関連記事
WatchGuardの「Fireware OS」に15件の脆弱性
HPE製アクセスポイント「Instant On」に脆弱性 - 「クリティカル」5件など
「FortiMail」に深刻なゼロデイ脆弱性 - 悪用が報告、修正版は準備中
Cisco、10月7日に複数製品のセキュリティアドバイザリを公開予定
NVIDIA製GPU関連ソフトに脆弱性 - 重要度「クリティカル」も
「Apache WSS4J」に認証回避など7件の脆弱性 - 修正版が公開
Apple製品やCiscoのSD-WAN管理製品の脆弱性悪用に注意喚起 - 米当局
「Catalyst SD-WAN Manager」にゼロデイ脆弱性 - 更新や侵害調査を
GitLab、旧ブランチ向けにセキュリティ更新 - クリティカル脆弱性を修正
Mozilla、ブラウザ最新版「Firefox 157」を公開 - 脆弱性76件を解消


