

「Java SE」に複数の深刻な脆弱性 - 定例パッチで修正
Oracleは、「クリティカルパッチアップデート(CPU)」で、「Java SE」における複数の深刻な脆弱性を修正した。
今回の修正は、四半期に1度の定例パッチ。あわせて7件の脆弱性を解消した。「CVSS v3」のスコアが「9.6」である「CVE-2016-5556」「CVE-2016-5568」「CVE-2016-5582」のほか、スコアが「7.0」以上の脆弱性はあわせて4件。
影響を受けるバージョンは、「Java 8 Update 102」「同7 Update 121」「同6 Update 131」。同社では脆弱性を修正した「同8 Update 111」およびバグの修正も実施した「同8 Update 112」をリリースしており、同社やセキュリティ機関では、早期にアップデートするよう注意を呼びかけている。
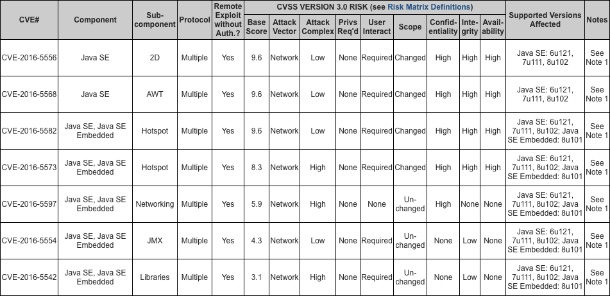
修正した脆弱性の一覧(表:Oracle)
(Security NEXT - 2016/10/19 )
 ツイート
PR
関連記事
ストレージ製品「Dell PowerStore」の複数の脆弱性
「Apache TomEE」が脆弱性38件に対処 - 対象モジュールの削除も
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Check Point製品に脆弱性 - 「PHP2Shell」連鎖での悪用も
「Apache Airflow」の分散処理機能に脆弱性 - 修正版が公開
米当局、悪用確認の脆弱性2件に注意喚起
「Apache Shiro」に認証回避の脆弱性 - 8月の更新で修正済み
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース


