

「Flash Player」に深刻な脆弱性、更新を準備中 - 旧版にはゼロデイ攻撃も
Adobe Systemsは、「Adobe Flash Player」に深刻な脆弱性「CVE-2016-1019」が存在することを明らかにした。同社ではアップデートの準備を進めている。
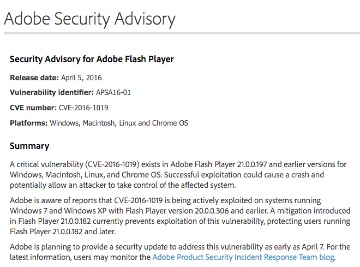
脆弱性「CVE-2016-1019」を明らかにしたAdobe Systems
脆弱性は、「同21.0.0.197」および以前のバージョンに存在。「Windows」「Mac OS X」「Linux」「Chrome OS」が影響を受ける。脆弱性が悪用された場合、攻撃者にシステムの制御を奪われるおそれがある。同社は、アップデートの準備を進めており、4月7日までにできるだけ早く提供したいとしている。
また同社では今回の脆弱性に関して、「Windows 7」および「Windows XP」上で動作する「同20.0.0.306」に対する攻撃の報告を受けていると説明。
現在出回っている攻撃コードに関しては、「同21.0.0.182」以降では攻撃が成立しないとし、当面の緩和策として同バージョン以降へアップデートするよう呼びかけている。
(Security NEXT - 2016/04/06 )
 ツイート
PR
関連記事
Adobe、9製品で脆弱性を修正 - 21件が「クリティカル」
「MongoDB Server」にRCE脆弱性 - 修正版を公開
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
Ivantiの5製品が脆弱性に対応 - 2製品に「クリティカル」
「Firefox 160」が公開 - 99件の脆弱性に対応
SAPが月例セキュリティ更新 - 「クリティカル」9件
Apple、macOSの脆弱性8件を修正 - 「iMessage」覗き見などに対応
MS、月例更新で脆弱性1000件超に対応 - 一部で悪用確認
MSが定例外パッチ、「.NET」脆弱性を修正 - Brotli問題などに対応
「FortiOS」に複数の脆弱性 - 3件が重要度「クリティカル」


