

クレジットカード情報聞き出すフィッシング - セゾンカード会員をターゲットに
セゾンカード会員向けに提供されているオンラインサービス「セゾンNetアンサー」を装ったフィッシング攻撃が確認された。類似した攻撃に今後注意が必要だ。
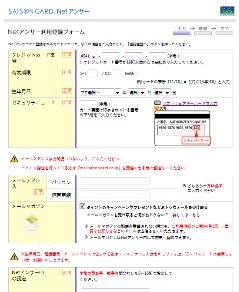
カード情報などを騙し取るフィッシングサイト(画像:フィッシング対策協議会)
フィッシング対策協議会によれば、今回のフィッシング攻撃では、同サイトのIDやパスワード、メールアドレスのほか、クレジットカード番号や有効期限、生年月日、セキュリティコードなどを聞き出していたという。
問題のフィッシングサイトは、3月18日の時点ですでに停止しているが、同サービスを標的とした攻撃はこれまでも繰り返し発生している。同協議会では類似した攻撃が今後も発生する可能性があるとして、利用者へ注意を呼びかけるとともに、情報提供を呼びかけている。
(Security NEXT - 2016/03/18 )
 ツイート
関連リンク
PR
関連記事
ファンケルとアテニア、eコマースサイトの会員情報が流出
【特別企画】メッセージングセキュリティの最新動向がテーマ - JPAAWGが年次イベント
個人情報が流出、顧客宛のなりすましメールに過去の注文情報 - ムーンスター
JPAAWG 9th General Meeting、11月に都内でハイブリッド開催
フィッシング攻撃の報告数が増加 - 悪用URLは減少
アプリや通販サイト会員の個人情報が流出 - MrMax
「焼肉きんぐ」アプリの会員情報が流出 - 原因など詳細を調査
税務署やe-Tax装うフィッシング、控除や還付など口実 - アプリへ不正誘導
教員5人のアカウントに不正アクセス、スパムの踏み台に - 日大
理工学部教職員がフィッシング被害、不審メールが送信 - 日大


