

「Flash Player」が緊急更新、ゼロデイ脆弱性を解消 - 年内に対応を
Adobe Systemsは、深刻な脆弱性を解消する「Adobe Flash Player」のセキュリティアップデート「APSB16-01」を公開した。ゼロデイ攻撃が報告されており、72時間以内の更新を推奨している。
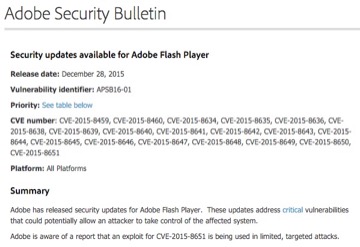
「APSB16-01」
今回のアップデートは、バッファオーバーフローの脆弱性「CVE-2015-8651」をはじめ、解放済みメモリへのアクセスやメモリ破壊、型の取り違えなど、あわせて19件の脆弱性に対処したもの。
脆弱性が悪用された場合、システムの制御を奪われるおそれがあり、「CVE-2015-8651」に関しては、すでに限定的な標的型攻撃が報告されているという。
同社は「Windows」「Mac OS X」および、「Internet Explorer」「Microsoft Edge」「Chrome」などのブラウザの同梱版に対して最新版となる「同20.0.0.267」を公開。
最新版へアップデートできないユーザーに対しては、延長サポートとして「同18.0.0.324」を提供する。Linuxに対しては「同11.2.202.559」。「Adobe AIR」や「同SDK」には「同20.0.0.233」を用意した。
適用優先度は、「Windows」「Mac OS X」およびブラウザ同梱版については、3段階中もっとも高い「1」にレーティングしており、72時間以内のアップデートを推奨。それ以外は2段階低い「3」とした。
今回のアップデートで修正した脆弱性は以下のとおり。
CVE-2015-8459
CVE-2015-8460
CVE-2015-8634
CVE-2015-8635
CVE-2015-8636
CVE-2015-8638
CVE-2015-8639
CVE-2015-8640
CVE-2015-8641
CVE-2015-8642
CVE-2015-8643
CVE-2015-8644
CVE-2015-8645
CVE-2015-8646
CVE-2015-8647
CVE-2015-8648
CVE-2015-8649
CVE-2015-8650
CVE-2015-8651
(Security NEXT - 2015/12/29 )
 ツイート
関連リンク
PR
関連記事
Apple、macOSの脆弱性8件を修正 - 「iMessage」覗き見などに対応
MS、月例更新で脆弱性1000件超に対応 - 一部で悪用確認
MSが定例外パッチ、「.NET」脆弱性を修正 - Brotli問題などに対応
「FortiOS」に複数の脆弱性 - 3件が重要度「クリティカル」
Windows版「Zoom Workplace」に脆弱性 - 「クリティカル」も
米当局、悪用確認脆弱性4件に注意喚起 - 「IBM Aspera Faspex」など影響
ID管理基盤「OpenAM」に複数の「クリティカル」脆弱性
「Roundcube」に複数の脆弱性 - 更新を強く推奨
「Chrome」にセキュリティアップデート - ゼロデイ脆弱性に対応
NASでも利用されるメディアサーバを狙った脆弱性攻撃に注意


