

MS、定例外パッチ「MS15-093」を緊急公開 - IEに深刻な脆弱性
日本マイクロソフトは、深刻度「緊急」のセキュリティ更新プログラム「MS15-093」を定例外で急遽公開した。
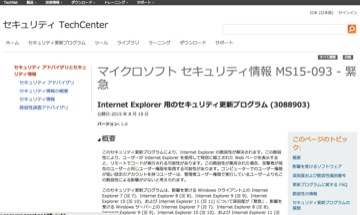
定例外で公開された「MS15-093」
同プログラムは、メモリの破損が生じる「Internet Explorer」の脆弱性「CVE-2015-2502」を解消するセキュリティパッチ。「IE 7」以降いずれも影響を受ける。クライアントOSにおける深刻度は「緊急」。
サーバに関しては、設定が「セキュリティ強化の構成」により実行されており、影響は緩和されるとしており、深刻度は2段階低い「警告」としている。
細工されたメールの添付ファイルやウェブページを閲覧し、脆弱性が攻撃を受けた場合、コードを実行され、制御を奪われるおそれがある。
セキュリティ更新プログラムがすぐに適用できない場合の回避策としては、無償ツール「Enhanced Mitigation Experience Toolkit(EMET)」を挙げている。同ツールでは、メモリ破壊が生じる攻撃が行われた場合、アプリを終了することで、コード実行を防ぎ、影響を緩和することができる。
(Security NEXT - 2015/08/19 )
 ツイート
PR
関連記事
「Roundcube」に複数の脆弱性 - 更新を強く推奨
NASでも利用されるメディアサーバを狙った脆弱性攻撃に注意
「Chrome」にセキュリティアップデート - ゼロデイ脆弱性に対応
特定環境の「OpenSSH」に認証回避のおそれ - 「Alpine Linux」など影響
データ連携基盤「Airbyte」に脆弱性 - 悪用も確認
ID管理基盤「OpenAM」に複数の「クリティカル」脆弱性
「SonicOS」のSSL VPNに認証回避の脆弱性 - 悪用報告も
NVIDIAのAIエージェント開発支援ツールに深刻な脆弱性
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ


