

三井住友銀利用者狙うフィッシング - メール本文はわずか1文
三井住友銀行を装ったフィッシング攻撃が確認された。偽サイトへ誘導するために送信されたフィッシングメールの本文は、わずか1文しかないシンプルな内容だったという。
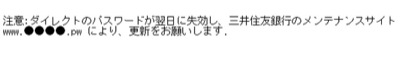
確認されたフィッシングメール(画像:フィッシング対策協議会)
問題のメールは、オンラインバンキングのパスワードが失効するなどと騙し、更新などと称して誘導先の偽サイトでパスワードを入力させる手口。フィッシングメールでは、実在するサービスで利用されている署名や文面などを転用する悪質なケースが後を絶たないが、今回のケースはわずか1文だけのシンプルな文面で、不自然な日本語で記載されていた。
5月20日の時点でフィッシングサイトは稼働しており、同協議会ではJPCERTコーディネーションセンターへ調査を依頼したという。今月に入り、ゆうちょ銀、みずほ銀と銀行に対する攻撃も確認されており、他行の利用者も引き続き注意する必要がありそうだ。
(Security NEXT - 2015/05/20 )
 ツイート
関連リンク
PR
関連記事
アプリや通販サイト会員の個人情報が流出 - MrMax
「焼肉きんぐ」アプリの会員情報が流出 - 原因など詳細を調査
税務署やe-Tax装うフィッシング、控除や還付など口実 - アプリへ不正誘導
教員5人のアカウントに不正アクセス、スパムの踏み台に - 日大
理工学部教職員がフィッシング被害、不審メールが送信 - 日大
フィッシング攻撃の報告数は減少 - 悪用URLは増加傾向
複数顧客にフィッシングメール、注文情報が流出か - 酒類販売事業者
トレファク子会社ECサイトで個人情報流出 - フィッシングが発端
教職員メルアカに不正アクセス、スパムの踏み台に - 日大法学部
万博出演者の個人情報などが流出か - 2025年日本国際博覧会協会


