

フィッシングのターゲット、ゆうちょ銀の次はみずほ銀
フィッシング対策協議会は、みずほ銀行の利用者を狙ったフィッシング攻撃が発生しているとして注意喚起を行った。
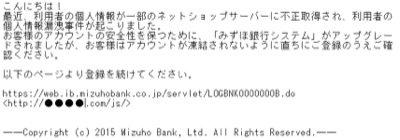
フィッシングメールの文面(画像:フィッシング対策協議会)
問題のフィッシングメールは、「本人認証サービス」「メールアドレスの確認」といった件名で送信されているもの。誘導先として複数のURLが利用されている。
メールの文面では、「個人情報が一部ネットショップに不正取得され、漏洩事件が起きた」などと騙し、アカウントを凍結すると不安を煽って偽サイトに誘導、アカウント情報などを騙し取る。
5月15日に確認されたゆうちょ銀行をはじめ、これまでも繰り返しフィッシング攻撃で同様の文面で送付されている。同行以外のオンラインバンキングユーザーも引き続き注意が必要となる。
5月20日の時点でフィッシングサイトの稼働が確認されており、同協議会ではサイトのテイクダウンに向けてJPCERTコーディネーションセンターへ調査を依頼。オンラインバンキングの利用者へ警戒を呼びかけるとともに、類似の詐欺サイトを発見した場合は、同協議会へ連絡してほしいとアナウンスを行っている。
(Security NEXT - 2015/05/20 )
 ツイート
関連リンク
PR
関連記事
個人情報が流出、顧客宛のなりすましメールに過去の注文情報 - ムーンスター
JPAAWG 9th General Meeting、11月に都内でハイブリッド開催
フィッシング攻撃の報告数が増加 - 悪用URLは減少
アプリや通販サイト会員の個人情報が流出 - MrMax
「焼肉きんぐ」アプリの会員情報が流出 - 原因など詳細を調査
税務署やe-Tax装うフィッシング、控除や還付など口実 - アプリへ不正誘導
教員5人のアカウントに不正アクセス、スパムの踏み台に - 日大
理工学部教職員がフィッシング被害、不審メールが送信 - 日大
フィッシング攻撃の報告数は減少 - 悪用URLは増加傾向
複数顧客にフィッシングメール、注文情報が流出か - 酒類販売事業者


