

ゆうちょ銀装うフィッシング - 「アカウントの凍結」などと不安煽る
ゆうちょ銀行を装い、アカウント情報を騙し取るフィッシング攻撃が確認された。同行やフィッシング対策協議会では、注意を呼びかけている。
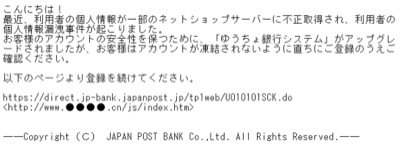
今回確認されたフィッシングメールの文面(画像:フィッシング対策協議会)
問題のフィッシングメールは、「本人認証サービス」「メールアドレスの確認」といった件名で送信されているもの。誘導先となるフィッシングサイトも複数設置されていたことがわかっている。
「個人情報が一部ネットショップに不正に取得され、漏洩事件が起きた」などと説明。アカウントを凍結するなどと不安を煽り、フィッシングサイトへ誘導する手口だった。国内金融機関では通常見かけない「こんにちは!」という書き出しも特徴的で、他行を含め、これまでも繰り返しフィッシング攻撃で同様の文面が利用されている。
同協議会では、5月15日の時点でフィッシングサイトの稼働を確認しており、閉鎖に向けてJPCERTコーディネーションセンターへ調査を依頼。オンラインバンキングの利用者へ警戒を呼びかけるとともに、類似の詐欺サイトを発見した場合は、同協議会へ連絡してほしいとアナウンスを行っている。
(Security NEXT - 2015/05/15 )
 ツイート
関連リンク
PR
関連記事
ファンケルとアテニア、eコマースサイトの会員情報が流出
【特別企画】メッセージングセキュリティの最新動向がテーマ - JPAAWGが年次イベント
個人情報が流出、顧客宛のなりすましメールに過去の注文情報 - ムーンスター
JPAAWG 9th General Meeting、11月に都内でハイブリッド開催
フィッシング攻撃の報告数が増加 - 悪用URLは減少
アプリや通販サイト会員の個人情報が流出 - MrMax
「焼肉きんぐ」アプリの会員情報が流出 - 原因など詳細を調査
税務署やe-Tax装うフィッシング、控除や還付など口実 - アプリへ不正誘導
教員5人のアカウントに不正アクセス、スパムの踏み台に - 日大
理工学部教職員がフィッシング被害、不審メールが送信 - 日大


