

「Adobe Flash Player」に深刻な脆弱性 - アップデートが公開
Adobe Systemsは、「Adobe Flash Player」のセキュリティアップデートを公開し、深刻な脆弱性を修正した。「Windows」や「Mac OS X」では、早期のアップデートが推奨されている。
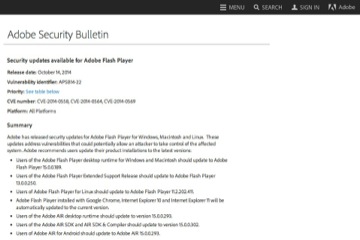
3件の脆弱性を修正した「Adobe Flash Player」
同社が公開したのは、メモリ破壊の脆弱性「CVE-2014-0564」をはじめ、3件の脆弱性に対応したプログラム。脆弱性を悪用されるとシステムの制御を奪われるおそれがある。
同社は、「Windows」および「Mac OS X」向けに脆弱性を解消した「同15.0.0.189」を公開。最新版へアップデートできないユーザーに「同13.0.0.250」、「Linux」向けに「同11.2.202.411」を用意した。
さらに「Chrome」や「Internet Explorer」に同梱されているプログラムに関しても、各ソフトのアップデート経由で「同15.0.0.189」を配信するほか、「Adobe AIR SDK」に関しても「同15.0.0.302」をリリース。Android端末向けには「同15.0.0.293」を展開する。
適用優先度は、「Windows」や「Mac OS X」、ブラウザの同梱版については3段階中もっとも高い「1」にレーティングしており、72時間以内のアップデートを推奨。「Linux」や「Adobe AIR」については3段階中もっとも低い「3」に設定している。
(Security NEXT - 2014/10/15 )
 ツイート
関連リンク
PR
関連記事
「GitLab」に37件の脆弱性 - 重要度「High」が4件
「Go」のビルド関連機能に脆弱性 - 修正版が公開
ストレージ製品「Dell PowerStore」の複数の脆弱性
「Apache TomEE」が脆弱性38件に対処 - 対象モジュールの削除も
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Check Point製品に脆弱性 - 「PHP2Shell」連鎖での悪用も
「Apache Airflow」の分散処理機能に脆弱性 - 修正版が公開
米当局、悪用確認の脆弱性2件に注意喚起


