

「セゾンNetアンサー」装うフィッシング - 不正ログイン発生と騙す手口
セゾンカードの会員向けオンラインサービス「セゾンNetアンサー」を騙るフィッシングメールが流通しているとして、フィッシング対策協議会が注意喚起を行った。
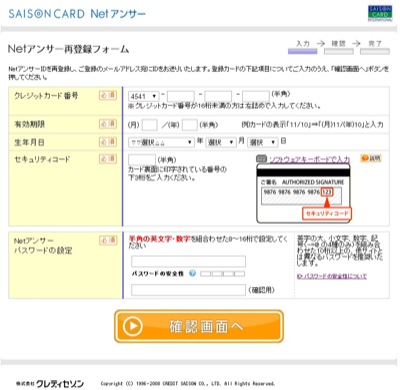
クレジットカードの情報入力を求めるフィッシングサイト(画像:フィッシング対策協議会)
問題のメールは「【重要:必ずお読みください】セゾンNetアンサーご登録確認」という件名で配信されており、「第三者によるログインが確認し、暫定的にIDを変更した」などと不安を煽って、本文に記載したURLから偽サイトへ誘導。ログインしてIDの変更を行うよう促す。
フィッシングサイトでは、「再登録フォーム」などと説明し、カード番号や有効期限にくわえ、セキュリティコード、パスワード、生年月日などを入力させ、情報を騙し取る。
8月11日10時30分の時点でフィッシングサイトは稼働中であり、サイトの閉鎖に向けて同協議会ではJPCERTコーディネーションセンターに調査を依頼した。今後も同様のフィッシングサイトが公開される可能性があるとして、引き続き警戒するよう呼びかけている。
(Security NEXT - 2014/08/11 )
 ツイート
関連リンク
PR
関連記事
フィッシング攻撃の報告数が増加 - 悪用URLは減少
アプリや通販サイト会員の個人情報が流出 - MrMax
「焼肉きんぐ」アプリの会員情報が流出 - 原因など詳細を調査
税務署やe-Tax装うフィッシング、控除や還付など口実 - アプリへ不正誘導
教員5人のアカウントに不正アクセス、スパムの踏み台に - 日大
理工学部教職員がフィッシング被害、不審メールが送信 - 日大
フィッシング攻撃の報告数は減少 - 悪用URLは増加傾向
複数顧客にフィッシングメール、注文情報が流出か - 酒類販売事業者
トレファク子会社ECサイトで個人情報流出 - フィッシングが発端
教職員メルアカに不正アクセス、スパムの踏み台に - 日大法学部


