

9カ月連絡不能ならば脆弱性情報を公表 - IPAらガイドラインを改定
情報処理推進機構(IPA)とJPCERTコーディネーションセンター(JPCERT/CC)は、脆弱性情報について報告を受けたものの、開発者と連絡が取れずに公表できないケースがあることから、製品利用者の安全に配慮して脆弱性情報を公開できるようガイドラインを改訂した。
両機関では、報告を受けた脆弱性について「情報セキュリティ早期警戒パートナーシップガイドライン」に従い、対応しているが、同ガイドラインについて一部見直したもの。
脆弱性情報は、IPAが届出を受け付け、脆弱性情報の公開にあたり、JPCERT/CCが開発者との調整を実施している。しかし、旧ガイドラインのもとでは、対策方法が決まるまで悪用を避けるために非公開としているため、連絡が取れない場合は、「連絡不能開発者一覧」として、開発者名と製品情報をウェブサイト上で公表するにとどめ、脆弱性は公表していなかった。
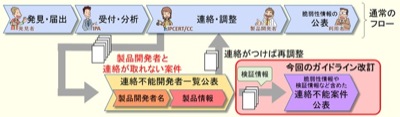
脆弱性情報公表のフロー(図:IPA)
一方で、2014年3月末時点で開発者と連絡が取れないケースは131件にのぼり、脆弱性の存在を知らずに製品を使い続けると、利用者が被害を受けるおそれもあることから、ガイドラインを改訂した。
9カ月以上連絡が取れない場合を「連絡不能案件」とし、製品開発者、製品利用者が被る不利益のバランスを踏まえた上で脆弱性や検証情報を含め、公開できることとした。今後、情報公開を進めることで、製品の利用者がリスクを認知し、製品の利用を中止したり、緩和策を実施するなど、被害を回避できるようにする。
また今回の改訂では、一般公表に先立ち、利用者に脆弱性情報を提供する取り組みについて追加した。制御システムなどのソフトウェアでは、システム上どのように利用されているか把握できないケースもあり、事前に影響を調査したり、対策を実施する時間を確保できるよう、一般公開前に製品利用者へ脆弱性情報を提供するという。
(Security NEXT - 2014/06/02 )
 ツイート
PR
関連記事
先週注目された記事(2026年9月20日〜2026年9月26日)
先週注目された記事(2026年9月13日〜2026年9月19日)
米当局、「Cisco Secure Email Gateway」の脆弱性悪用を警告
先週注目された記事(2026年9月6日〜2026年9月12日)
米CISA、悪用脆弱性リストに4件を追加
先週注目された記事(2026年8月30日〜2026年9月5日)
米政府の脆弱性悪用リスト、前週に11件登録 - 半数超は対応期限3日以内
先週注目された記事(2026年8月23日〜2026年8月29日)
米当局、悪用カタログにLinux脆弱性など3件を追加
「SQL Server」「NetScaler」など既知脆弱性6件で悪用確認 - 米当局が警告


