

セブンネットに不正アクセス、カード情報15万件漏洩か - 不正ログイン後に脆弱性を攻撃
セブンネットショッピングが不正アクセスを受け、クレジットカード情報が外部へ漏洩した可能性があることがわかった。パスワードリスト攻撃で不正ログインされた状態から脆弱性が突かれ、カード情報が奪われたと見られている。
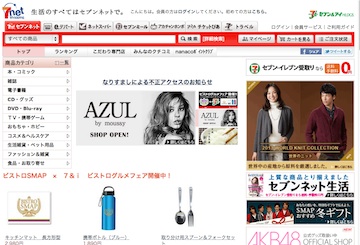
不正アクセスを受けたセブンネットショッピング
同社によれば、攻撃を受けたのは、同サイトにおいて注文方法を事前に登録できる「いつもの注文」。「e.デパート」「ネットスーパー」「セブンミール」「アカチャンホンポ」「チケットぴあ」「トラベル」などの会員については影響を受けないとしている。
4月17日から7月26日にかけて不正アクセスがあり、クレジットカード情報など最大15万165件の個人情報が閲覧されたという。氏名、住所、電話番号のほか、クレジットカードのカード番号、有効期限が含まれる。
6月以降、クレジットカード会社から同社に対してクレジットカード情報が流出した可能性について指摘があり、外部専門家の協力のもと調査を実施したところ、不正アクセスが判明した。
攻撃の手口は、第三者が利用者になりすまし、「いつもの注文」へ不正にログイン。さらに同サイトの一部プログラムに存在する脆弱性を攻撃し、クレジットカード情報を入手したと見られている。
同社は、今回不正ログインに利用されたIDやパスワードについて、同社経由の漏洩を否定。他サービスで取得されたIDやパスワードが用いられた可能性があると説明している。
同社では、脆弱性を把握した7月26日に修正を実施。数回にわたりログインを失敗した場合、画像を識別するCAPTCHA認証を追加するよう改修した。また個人情報を閲覧された可能性がある利用者に対し、メールで事情の説明を行っている。
(Security NEXT - 2013/10/23 )
 ツイート
関連リンク
PR
関連記事
ドトール、通販サイトでも侵害 - 会員情報流出の可能性
不正アクセスで個人情報流出、通話音声にクレカ情報も - ロート製薬
ECサイトに不正アクセス、会員情報流出 - フィギュアメーカー
会員サイトやアプリにPWリスト攻撃 - 富士急ハイランド
不正アクセスで電子ギフトが不正発行 - ギフティ
バンナム子会社に不正アクセス - 「一番くじONLINE」配送情報が流出か
GMOに身代金要求 - ランサム攻撃や情報公開を行うと脅迫
運用環境に第三者が不正侵入、1年以上前の痕跡も - デジタルアーツ
番組宣伝システムでメディア関係者情報が流出か - フジテレビ
複数システムに不正アクセス、個人情報が流出 - ユミルリンク


