

MS、「緊急」2件含む月例パッチ10件を公開 - プログラム3件が適用優先度「高」
日本マイクロソフトは、月例セキュリティ更新プログラム10件を公開した。これら更新で、あわせて33件の脆弱性に対応した。
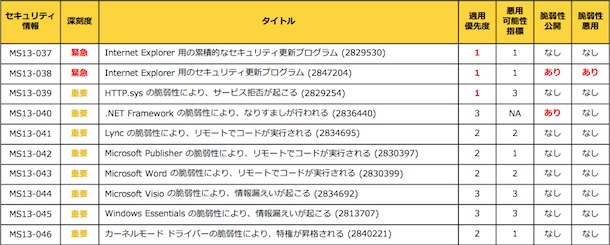
5月の月例セキュリティ更新プログラム一覧
今回公開した10件のプログラムのうち、深刻度が4段階中もっとも高い「緊急」は2件だった。いずれも「Internet Explorer」向けのプログラムで、同社は、適用優先度を3段階中もっとも高い「1」にレーティングしている。
「MS13-037」は、「IE」における累積的な脆弱性を修正するプログラム。「同6」以降すべて影響を受ける。セキュリティコンテストで報告された脆弱性など、あわせて11件の脆弱性に対応した。
他方「MS13-038」では、ゼロデイ攻撃も確認されている「IE 8」の脆弱性「CVE-2013-1347」を解消。予防措置として「IE 9」についても修正をくわえた。あわせて「MS13-037」を適用する必要がある。
他8件は、いずれも深刻度「重要」のプログラム。ただし「MS13-039」については、適用優先度が「1」に設定されている。同プログラムは、細工したパケットを受信するとサービス拒否が生じる「HTTP.sys」の脆弱性1件に対応した。
「MS13-041」は、「Lync」の脆弱性を修正するプログラム。また「MS13-042」では、「Microsoft Publisher」に含まれる11件の脆弱性に修正した。「MS13-043」では、「Word」に存在する1件の脆弱性を解消。カーネルモードドライバーの脆弱性に「MS13-046」で対応した。これら脆弱性はいずれも適用優先度が「2」となっている。
のこる3件は、適用優先度が「3」に設定されているアップデート。「.NET Framework」において「なりすまし」が生じる脆弱性を修正する「MS13-040」や、情報漏洩が発生する「Microsoft Visio」「Windows Essentials」の脆弱性は、それぞれ「MS13-044」「MS13-045」で対応した。
(Security NEXT - 2013/05/15 )
 ツイート
PR
関連記事
米当局、悪用確認脆弱性4件に注意喚起 - 「IBM Aspera Faspex」など影響
ID管理基盤「OpenAM」に複数の「クリティカル」脆弱性
「Roundcube」に複数の脆弱性 - 更新を強く推奨
「Chrome」にセキュリティアップデート - ゼロデイ脆弱性に対応
NASでも利用されるメディアサーバを狙った脆弱性攻撃に注意
特定環境の「OpenSSH」に認証回避のおそれ - 「Alpine Linux」など影響
データ連携基盤「Airbyte」に脆弱性 - 悪用も確認
「SonicOS」のSSL VPNに認証回避の脆弱性 - 悪用報告も
NVIDIAのAIエージェント開発支援ツールに深刻な脆弱性
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も


