

NTTコムへの不正アクセス、BYOD端末からも
NTTコミュニケーションズが不正アクセスを受けた問題で、調査によりあらたな情報流出が判明した。BYODによるリモートアクセス経由でも不正アクセスを受けていたという。
同社では、「Bizホスティングエンタープライズ(BHE)」や「Enterprise Cloud1.0オプションサービス(ECL1.0)」の運用サーバやADサーバ、工事情報の管理サーバなどが不正アクセスを受け、サービスに関する工事情報621社分が外部へ流出した可能性があることが判明。5月28日に事態を公表するとともに、詳細を調べていた。
同社によると、その後の調査で当初発表していた612社に加え、83社に関する工事情報についても、外部へ流出している可能性があることが明らかになったという。
同社内部のファイルサーバに対する不正アクセスに関しても、一部ファイルが流出した可能性があり、顧客が影響を受けた可能性がある。
さらに調査を進める過程で、私物を業務へ持ち込むいわゆる「BYOD(Bring Your Own Device)」端末からも、VDIサーバ経由で一部社内のファイルサーバに対して不正アクセスが行われており、サーバ内部に保存されていたファイルを閲覧された可能性があることもわかった。
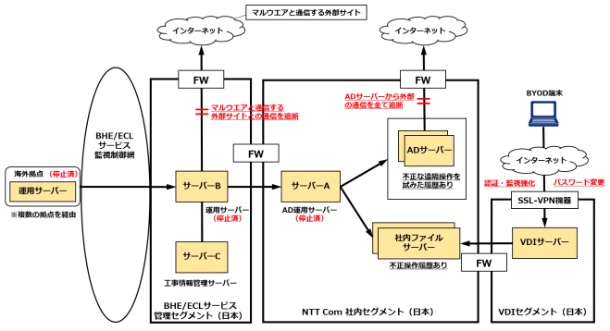
不正アクセスの概要(図:NTTコミュニケーションズ)

(Security NEXT - 2020/07/02 )
 ツイート
関連リンク
PR
関連記事
複数システムに不正アクセス、個人情報が流出 - ユミルリンク
「ココナラスキルマーケット」に不正アクセス - 履歴書など流出
アプリ会員の個人情報が流出、詳細を調査 - バーガーキング
ECアプリに不正アクセス、会員情報流出の可能性 - アエナ
会員管理システムに不正アクセス、個人情報が流出 - ブックオフ
ローソンIDと予約サービスに不正アクセス- 個人情報が流出
GMOアンケートサイトに不正アクセス - 個人情報が流出、ポイント不正交換も
人事システムから従業員の個人情報が流出した可能性 - 第一ライフG
複数サイトに不正アクセス、プラグイン脆弱性が標的に - ベネッセグループ会社
「焼肉きんぐ」アプリの会員情報が流出 - 原因など詳細を調査


