

「Cisco Aironet」シリーズに複数の脆弱性 - 設定変更やDoSのおそれ
Cisco Systemsの無線LANアクセスポイント「Cisco Aironet」シリーズに複数の脆弱性が明らかとなった。深刻な脆弱性も含まれる。
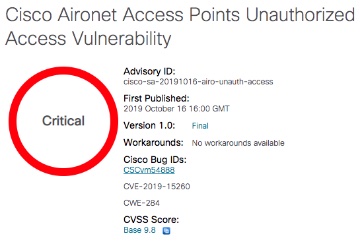
重要度が「クリティカル」とされた「CVE-2019-15260」
脆弱性によって影響を受ける製品は異なるが、「Cisco Aironet」シリーズにおいて重要度が「クリティカル(Critical)」とされる「CVE-2019-15260」をはじめ、4件の脆弱性が明らかとなったもの。
「CVE-2019-15260」は、「Cisco Aironet Access Points Software」においてデバイス上の特定のURLに対して認証なくアクセスが可能となる脆弱性。機密情報を取得したり、構成の一部を変更することが可能になるほか、サービス拒否が生じるおそれがある。
共通脆弱性評価システムであるCVSSv3のスコアは「9.8」。重要度は「クリティカル(Critical)」とレーティングされている。
またVPNで利用する「PPTP」パケットの処理に問題があり、リモートからの攻撃によってサービス拒否が生じるおそれがある脆弱性「CVE-2019-15261」が判明。
さらに「Cisco Aironet」にくわえて「Catalyst 9100」も影響を受ける「CAPWAP」プロトコルの処理にもサービス拒否の脆弱性「CVE-2019-15264」が明らかとなった。同社は脆弱性の修正プログラムを用意。製品の利用者へ対応を呼びかけている。
(Security NEXT - 2019/10/17 )
 ツイート
関連リンク
- Cisco Aironet Access Points Unauthorized Access Vulnerability
- Cisco Aironet Access Points Point-to-Point Tunneling Protocol Denial of Service Vulnerability
- Cisco Aironet Access Points and Catalyst 9100 Access Points CAPWAP Denial of Service Vulnerability
- Cisco Aironet Access Points Bridge Protocol Data Unit Port Disable Denial of Service Vulnerability
- シスコシステムズ
PR
関連記事
「GitLab」に37件の脆弱性 - 重要度「High」が4件
「Go」のビルド関連機能に脆弱性 - 修正版が公開
ストレージ製品「Dell PowerStore」の複数の脆弱性
「Apache TomEE」が脆弱性38件に対処 - 対象モジュールの削除も
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Check Point製品に脆弱性 - 「PHP2Shell」連鎖での悪用も
「Apache Airflow」の分散処理機能に脆弱性 - 修正版が公開
米当局、悪用確認の脆弱性2件に注意喚起


