

3カ月連続でフィッシング報告が増加 - URL件数は過去最悪
2018年12月は、1カ月間にフィッシングサイトで悪用されたURLの件数が過去最多となった。攻撃者はフィッシングメールの文面やURLなどを次々と変化させているという。
フィッシング対策協議会によれば、2018年12月に同協議会へ寄せられたフィッシングの報告は、前月比232件増となる1884件。2018年10月以降3カ月連続で上昇している。
一方、誘導先となるフィッシングサイトのURLは、前月から163件増加して1259件だった。これまで最多だった2017年9月の1212件を上回り、過去最多となった。
悪用されたブランド件数は1件増となる37件。「Apple」や「Amazon」のほか、クレジットカード会社を装うフィッシングの報告が多数寄せられたという。
なかでも、「Apple」「Amazon」のフィッシングでは、メールの文面やURLをたびたび変化させており、セキュリティ製品の検知を逃れるおそれがある可能性があるとして、同協議会では注意を呼びかけている。
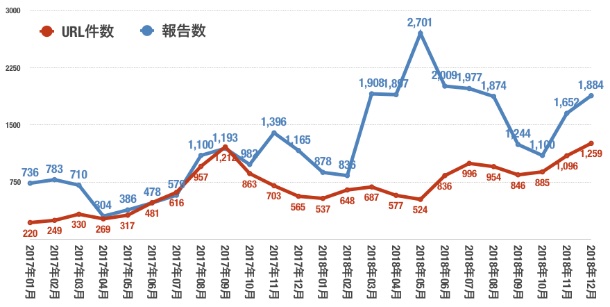
フィッシングの報告やURL件数の推移(発表をもとに作成)
(Security NEXT - 2019/01/07 )
 ツイート
関連リンク
PR
関連記事
「Puppet Enterprise」RCE脆弱性、悪用を確認 - 米当局が注意喚起
ジョブ管理製品「AutoSys Workload Automation」に深刻な脆弱性
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」
「Firefox 160.0.1」公開 - 動画再生関連など脆弱性2件を修正
従業員情報含むファイルをメールで誤送信 - 三菱ガス化学
防災製品部の出荷管理システムで侵害か - 古河電工グループ会社
太陽光発電遠隔監視サービスで侵害 - ポイント不正交換も
宝くじサイトやアプリに不正ログイン - パスワード不正変更も
証券会社かたる「フィッシング」 - 情報流出の通知なども偽装
「GitLab」に37件の脆弱性 - 重要度「High」が4件


