

MS、2018年最後の月例セキュリティ更新 - 一部脆弱性でゼロデイ攻撃も
マイクロソフトは、2018年最後となる月例セキュリティ更新を公開した。CVEベースで39件の脆弱性を解消しており、一部はゼロデイ攻撃が確認されている。
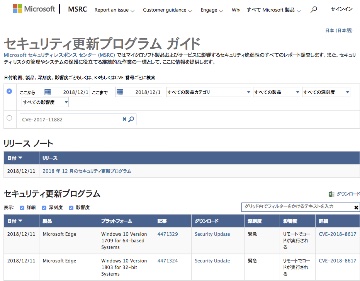
アップデート情報を確認できるマイクロソフトのセキュリティ更新プログラムガイド
今回のアップデートでは、「Windows」や「Internet Explorer」「Microsoft Edge」「Office」「Exchange Server」のほか、「ChakraCore」「.NET Framework」「Dynamics NAV」「Visual Studio」「Windows Azure Pack(WAP)」の脆弱性に対処した。
脆弱性の最大深刻度は、4段階中もっとも高い「緊急」が9件、次いで深刻度が高い「重要」が30件となっている。
脆弱性によって内容は異なるが、17件に関しては、リモートよりコードを実行されるおそれがある。また権限の昇格、サービス拒否、なりすまし、改ざん、情報漏洩などの脆弱性へ対処した。

(Security NEXT - 2018/12/12 )
 ツイート
関連リンク
PR
関連記事
「ServiceNow」にクリティカル脆弱性 - 修正版が公開
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「Ivanti Connect Secure」に追加脆弱性2件 - 連鎖攻撃を確認
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
「PHP2Shell」汎用的なRCEは当面困難との分析 - 油断は禁物、他脆弱性との連鎖も
WatchGuard「Fireware OS」に複数脆弱性 - 7件がクリティカル
「VMware Cloud Foundation」に深刻な脆弱性 - 修正パッチを準備
「Sophos UTM」に深刻なRCE脆弱性 - EOLで手動パッチ必要
Ciscoの「ASA」「FTD」にDoS脆弱性 - すでに悪用も
ブラウザ最新版「Firefox 159」が公開 - 脆弱性167件を修正


