

「Adobe Acrobat/Reader」に悪用リスク高い脆弱性 - 早期適用推奨のアップデートが13日に公開予定
Adobe Systemsは、「Adobe Acrobat」「Adobe Reader」に対し、セキュリティアップデートを11月13日にリリースする計画であることを明らかにした。
各社が定例のセキュリティアップデートを公開する米時間毎月第2火曜日、いわゆる「パッチチューズデー」に向けて予告を行ったもの。Windows版が対象となる見込みで、macOS版は含まれていない。
脆弱性の重要度は、3段階中2番目にあたる「重要(Important)」だが、一方で悪用されるリスクが高く、適用優先度は3段階中もっとも高い「1」とレーティング。72時間以内を目安とする早期の適用が推奨されており、注意が必要だ。
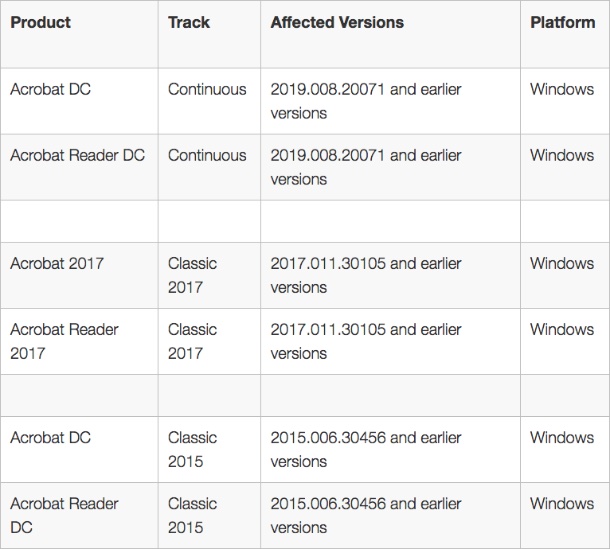
アップデートの対象バージョン(表:Adobe Systems)
(Security NEXT - 2018/11/09 )
 ツイート
関連リンク
PR
関連記事
HPEネットワークアクセス制御製品に深刻な脆弱性 - 「クリティカル」10件
「Movable Type」に2件の脆弱性 - 修正版が公開
「Veeam Backup & Replication 12」に深刻な脆弱性 - 修正版が公開
リモートアクセス製品「SonicWall SMA1000シリーズ」に深刻なSSRF脆弱性
セキュリティリリース「WordPress 7.1.3」が公開 - 複数脆弱性を修正
「Chrome 155」公開 - 「クリティカル」4件含む247件を修正
複数のAtlassian製品が影響を受ける「クリティカル」脆弱性
JetBrains、6製品で脆弱性57件を修正 - 重要度「クリティカル」も
「FortiMail」のアップデートが提供開始 - ゼロデイ脆弱性を修正
米当局、脆弱性4件を「悪用脆弱性リスト」に追加 - 早期対応を要請


