

ビデオ会議ツール「Cisco Webex」に脆弱性 - 実証コード公開済み
Cisco Systemsが提供するオンライン会議ツール「Cisco Webex Meetings Desktop App」に脆弱性が含まれていることがわかった。悪用は未確認だが、実証コードが公開済みだという。
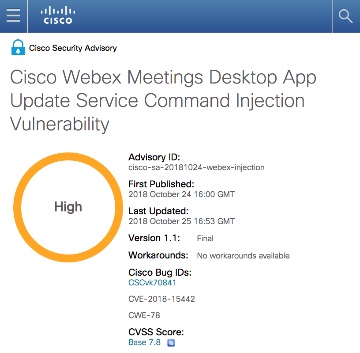
Ciscoがリリースしたアドバイザリ
「Windows」向けに提供されている「Cisco Webex Meetings Desktop App」「Cisco Webex Productivity Tools」において、ローカル環境からコマンドインジェクションが可能となる脆弱性「CVE-2018-15442」が明らかとなったもの。
コマンド「update service」においてパラメータの検証処理に問題があり、システムのユーザー権限でコマンドを実行することが可能だという。脆弱性の重要度は「高(High)」。
ローカルより攻撃が可能となる脆弱性だが、Active Directoryの運用によっては、リモート管理ツール経由で脆弱性が悪用されるおそれもあるとしている。

(Security NEXT - 2018/10/29 )
 ツイート
関連リンク
PR
関連記事
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース
「iOS」にアップデート - Bluetoothやグループチャットの脆弱性を修正
「NetScaler ADC/Gateway」に複数の「クリティカル」脆弱性
「GitLab」がアップデート - 「クリティカル」脆弱性に対応
「Git」に複数の脆弱性 - アップデートをリリース
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
Synology製NAS向けOS「DSM」に脆弱性 - 「クリティカル」も
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Adobe、9製品で脆弱性を修正 - 21件が「クリティカル」
「MongoDB Server」にRCE脆弱性 - 修正版を公開


