

「IOS XE」のAAAサービスにRCEの脆弱性 - アップデートで対応
Cisco Systemsは、「IOS XE」のAAA処理に脆弱性が存在し、リモートよりコードを実行されるおそれがある深刻な脆弱性が存在するとしてアップデートをリリースした。
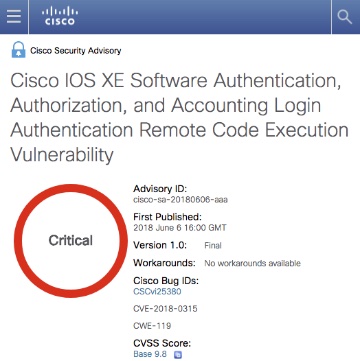
「CVE-2018-0315」が判明した「IOS XE」(画像:Cisco)
「IOS XE」において、「認証」「認可」「アカウンティング」の処理を行う「AAA」セキュリティサービスにおいて、1件の脆弱性「CVE-2018-0315」が明らかとなったもの。重要度は「クリティカル(Critical)」とレーティングされている。
ログイン認証時におけるユーザー名の処理に起因するもので、脆弱性を悪用されると、認証なくリモートよりコードを実行したり、サービス拒否を引き起こすことが可能となるという。
同社では脆弱性の判明を受けて、アップデートをリリースするとともに、緩和策についてもアナウンスした。
(Security NEXT - 2018/06/08 )
 ツイート
関連リンク
PR
関連記事
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース
「iOS」にアップデート - Bluetoothやグループチャットの脆弱性を修正
「NetScaler ADC/Gateway」に複数の「クリティカル」脆弱性
「GitLab」がアップデート - 「クリティカル」脆弱性に対応
「Git」に複数の脆弱性 - アップデートをリリース
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
Synology製NAS向けOS「DSM」に脆弱性 - 「クリティカル」も
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Adobe、9製品で脆弱性を修正 - 21件が「クリティカル」
「MongoDB Server」にRCE脆弱性 - 修正版を公開


