

管理甘い「Cisco Smart Install Client」の探索行為が増加 - 警察庁が注意喚起
Cisco Systems製スイッチの設定ツール「Cisco Smart Install Client」を探索するアクセスが増加しているとして、利用者に対して警察庁が注意を呼びかけている。
同製品で利用するTCP 4786番ポートに対する探索行為の増加を、同庁の観測システムで確認したもの。
特に3月末以降、同製品で明らかとなったプロトコルの誤用を用いて、外部TFTPサーバへコンフィグファイルをコピーしようとするコマンドが送信されているという。
同製品においては、スイッチの設定や、IOSイメージの管理を行うプロトコル「Cisco Smart Install」の誤用が判明。複数国において、国レベルの攻撃に悪用されたとの指摘が出ている。
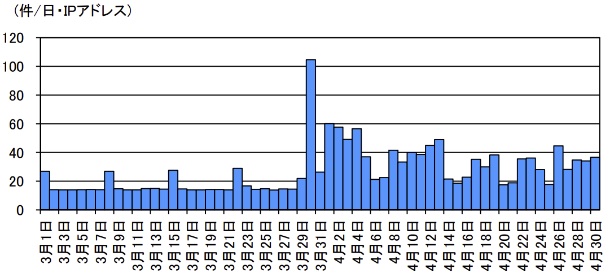
TCP 4786番ポートに対するアクセス推移(グラフ:警察庁)

(Security NEXT - 2018/05/22 )
 ツイート
PR
関連記事
「Splunk SOAR」に複数のRCE脆弱性 - アップデートを提供
「WatchGuard」のログ管理ソフトに脆弱性 - クリティカルも
「VMware vCenter」に認証回避の脆弱性 - ゼロデイ攻撃も
「PHP」に複数の「クリティカル」脆弱性 - アップデートを公開
「PHP」にクリティカル脆弱性 - 日本時間11月19日夜に修正版
「OpenJDK」に脆弱性、PoCも - 修正版が公開
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」
Oracle、のべ655件の修正パッチを公開 - 深刻な脆弱性も解消
旧版「Apache Axis」に脆弱性、悪用も - 後継版などへ移行を
ウェブサーバ「nginx」に10件の脆弱性 - 一部で「PoC」が公開


