

Apple、「macOS High Sierra」向けに緊急アップデート - root権限取得できる問題へ対応
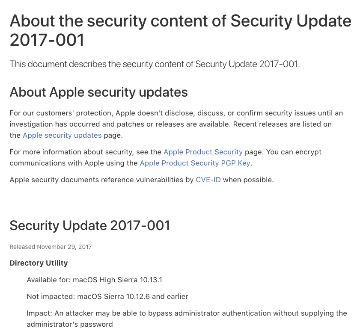
Appleは、「macOS High Sierra 10.13」に脆弱性が見つかった問題で、セキュリティアップデート「Security Update 2017-001」を緊急リリースした。
パッチを公開したApple
認証を回避し、パスワードを入力することなくデフォルトで無効化されている「rootユーザー」として容易にログインできる脆弱性「CVE-2017-13872」へ対応したもの。
インストール後は、ビルドナンバーが「17B1002」になる。ビルドナンバーは、Appleメニューの「この Mac について」から確認することが可能。
また同社は、「rootユーザー」を有効化し、パスワードを設定する方法についてもあらためてアナウンスした。
他OSに関して同社は、「macOS Sierra 10.12.6」および以前のバージョンには影響ないとしている。
(Security NEXT - 2017/11/30 )
 ツイート
関連リンク
PR
関連記事
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Check Point製品に脆弱性 - 「PHP2Shell」連鎖での悪用も
「Apache Airflow」の分散処理機能に脆弱性 - 修正版が公開
米当局、悪用確認の脆弱性2件に注意喚起
「Apache Shiro」に認証回避の脆弱性 - 8月の更新で修正済み
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース
「iOS」にアップデート - Bluetoothやグループチャットの脆弱性を修正
「NetScaler ADC/Gateway」に複数の「クリティカル」脆弱性


